专业 TSCM 排查究竟在寻找什么,为什么廉价的“窃听器探测器”并不足够,以及为什么一次排查合格的房间也不会永远安全。
人们常把窃听理解成一道简单的等式:设备发射信号,探测器捕捉信号,问题便解决了。然而,现代办公室中存在大量完全合法的无线信号,技术威胁本身也可能呈现多种形态。因此,脱离环境与背景的一声提示音,所能证明的其实非常有限。
示例情境一场机密商务会议在会议室内举行。几天后,有充分理由怀疑,原本只有少数与会者掌握的信息已经外泄。有人购买了一台简单的射频探测器,在会议桌旁打开,设备随即开始鸣叫。
但同一空间内,Wi‑Fi、蓝牙、手机、无线外设、会议系统和各种传感器都在正常工作。这声提示音究竟证明了什么? 单凭它本身,几乎什么也证明不了。
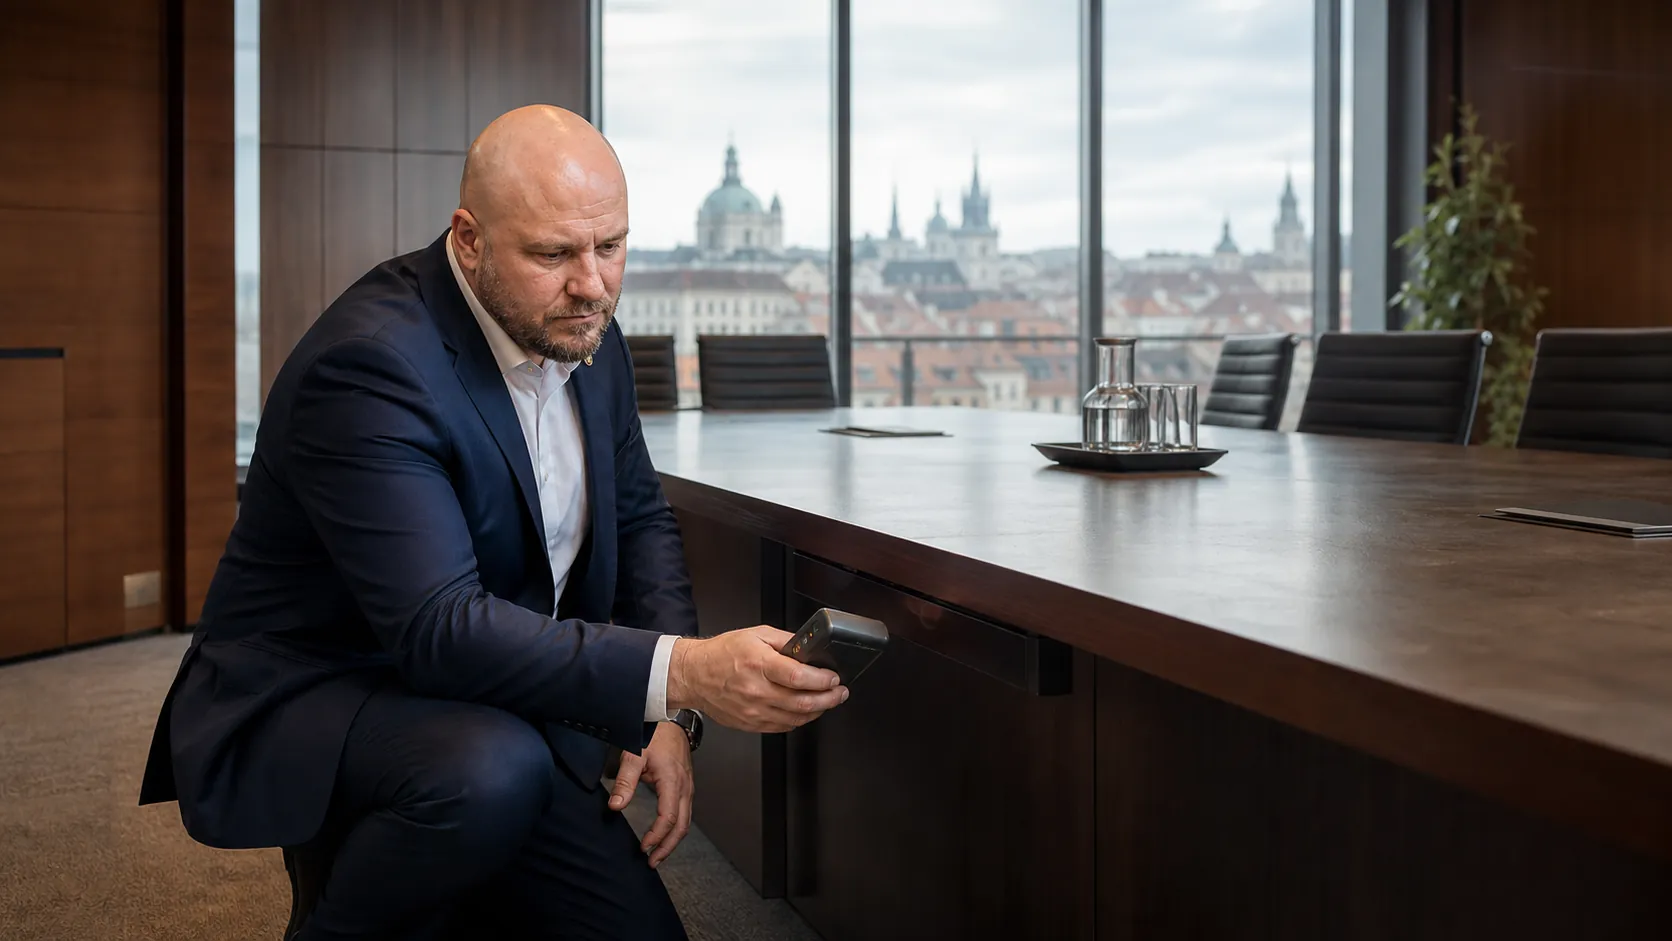
第二个问题更重要:如果探测器完全没有反应,是否就意味着房间已经“安全”? 同样不能这样判断。
01TSCM 不是一台设备
TSCM 是 Technical Surveillance Countermeasures 的缩写,通常可理解为技术监视反制措施。NIST 将其界定为用于发现并压制技术监视的相关技术,而此类监视可能导致信息被未经授权地访问或带离受控环境。[1] 对客户而言,更实用的表述是:TSCM 是在可能发生敏感信息泄露的空间内,有系统地寻找异常技术迹象与物理迹象的过程。
一台仪器只能提供一个观察层面。专业结论必须综合多个维度:房间里通常有哪些设备,谁曾经进入,哪些内容发生了变化,技术环境的行为是否正常,以及发现的现象能否由合法运行解释。
因此,专业排查并不是从打开探测器开始,而是从问题开始:这里讨论什么信息,现实中的威胁主体是谁,客户对该空间拥有多长时间的控制权,谁负责维护,哪些系统属于正常配置。缺少这些背景,即使精确的测量也可能只得到一长串没有实际意义的信号。
02并非所有设备都必须正在发射
公众所想象的“窃听器”,往往是一个持续把声音传到房间外的麦克风。但这只是其中一种可能。技术威胁可能主动通信,也可能只在本地存储数据;它可以记录画面、跟踪位置,或者借助现有基础设施工作。普通设备如果遭到入侵,或被设置成与所有者预期不同的状态,同样可能构成风险。
主动通信设备正在传输数据,或与另一个系统建立连接。本地记录设备将信息保存在本地,检查时可能完全不发送数据。隐藏成像设备用于拍摄画面、文件或空间内的活动。定位设备与人员、车辆或物品的移动有关。接入现有基础设施利用布线、供电、网络或会议系统。被攻陷的普通设备手机、电脑、智能设备或外设成为信息外泄通道。这正是不能把“无线电静默”等同于安全的根本原因。检查时没有通信的设备,未必会产生明显的射频特征;接入合法基础设施的异常装置,乍看之下也可能像系统的正常组成部分。专业排查寻找的不只是发射源,而是预期状态与实际状态之间的不一致。
03为什么廉价“窃听器探测器”并不足够
简单的射频探测器通常只对无线电能量作出反应。而在现代办公室里,这类能量大量存在,并且绝大多数是合法的。手机、无线接入点、无线鼠标、耳机、智能传感器和其他联网设备共同形成复杂环境,仅仅检测到能量,无法回答它是否构成威胁。NIST 对物联网设备的定义本身就包含传感器或执行器与网络接口的组合,例如以太网、Wi‑Fi 或蓝牙。[4]
消费级设备可以提醒使用者,某个位置存在无线活动;但它本身缺少足够背景,无法可靠判断究竟捕捉到了什么、这种现象是否正常、信号是否来自正在检查的空间,或是否与客户的怀疑有关。最终可能出现大量误报,也可能因为设备没有显示明显异常而产生错误的安心感。
这并不意味着廉价探测器毫无价值。它可以作为初步参考,或成为进一步寻求专业核查的理由。但它不能替代专业 TSCM,也不应被当作房间安全的“证明”。
04专业 TSCM 排查通常会结合哪些内容
排查范围应根据风险、空间类型和任务目的确定。英国 UK NACE——负责防范技术窃听的国家级机构——将 TSCM 描述为物理安全、人员程序、现场查验、技术异常搜索以及后续报告的综合。[2] 这揭示了关键:专业排查不是比谁的设备更昂贵,而是通过规范方法整合不同来源的发现。
在不涉及敏感技术细节的高层次上,工作通常包括前期准备与风险评估、空间的物理检查、技术环境核查、无线电环境分析、在适当情况下进行光学检查,以及对选定基础设施部分的审查。每项异常发现都应记录,并结合发现位置、正常运行方式以及是否存在合法解释进行判断。
物理检查往往被外界低估。被更换或改动的物品、意外连接、干预痕迹,或设备清单中的不一致,可能与屏幕上的数据同样重要。仪器只能显示现象,专业排查必须解释现象的意义。
05虚假的确定感本身也是风险
负责任的安全服务不应向客户出售“绝对确定”。TSCM 可以在特定时间系统检查明确界定的空间,并描述当时能够确认的状态,但无法承诺环境今后永远不会变化。
一个小时后,维修、保洁、餐饮人员或其他访客都可能进入;新的显示器、会议终端或充电器可能被带入;某件物品可能被移动、更换或维修后重新放回。因此,规划时不仅要考虑排查本身,也要考虑之后的环境与访问管理:谁可以进入,变化如何登记,新设备如何批准,以及何时应再次检查。
除一次性检查外,UK NACE 也单独介绍了对敏感空间的持续监测。[3] 英国政府针对高度敏感场所的安全指南采用相同逻辑:对于某些房间,应在使用前以及未经授权人员进入后考虑反窃听检查。[10] 核心不是设定一个适用于所有情况的固定周期,而是让措施与风险和环境变化相匹配。
所谓“安全房间”并不是空间的永久属性,而是一次检查在明确时间与条件下得出的结果。
06酒店客房与会议室并不是同一种环境
每种空间都有不同的人员进入历史、技术基础设施和风险特征。酒店套房会不断更换住客,也会有酒店员工、维修人员和外部供应商进入。客户通常无法长期控制房间,往往只在使用前不久才接管这一空间。
办公室的管理流程可能更为熟悉,但技术构成通常更加复杂:企业网络、门禁系统、视频会议、智能楼宇管理以及大量合法设备。高层会议室则在较短时间内集中承载重要决策和敏感信息。两者都可能高度敏感,但不能基于完全相同的假设进行检查。
私人住宅是长期运行的生态系统,家庭成员、工作人员和服务公司都会进入。车辆经常移动,停放在不受控制的地点,并定期接受维修。重要活动前的场地则可能随着供应商、技术人员和宾客进出而每小时变化。专业方法必须回应具体环境,而不是把同一份清单机械地套用到所有空间。
实用清单何时应考虑进行 TSCM 排查
- 在重要商务谈判、并购或董事会会议前。
- 有合理依据怀疑仅少数人知晓的信息已经泄露时。
- 敏感空间的控制权发生变化、搬迁或进行重大改造后。
- 维修或安装新技术后,且此项措施与风险水平相称时。
- 高暴露度客户抵达酒店套房、住宅或办公室前。
- 涉及敏感法律、政治或外交会谈时。
- 对长期处于高风险状态的空间,作为适度的周期性措施。
07如果确实发现了异常物品
异常物品或技术现象,并不自动等于故意窃听的证据。它可能是合法系统的一部分、被遗忘的设备、错误安装,也可能确实是未经授权的组件。因此,专业人员的第一反应不是立即拆除并宣布“已经找到窃听器”,而是核实背景并控制现场风险。
发现应被记录,避免不必要的操作,并根据具体情况确定下一步。如果相关物品可能具有证据价值,就需要保护其完整性,并确保能够追溯谁接触和处置过它。NIST 强调,证据管理应防止证据被破坏、污染或降级,并维护其保管链记录。[9]
视情况而定,可能需要让公司管理层、法律顾问、内部安全团队、IT 专家或执法机关参与。是否断开设备、保留原位或进行专业取证,不应由冲动反应决定。正确做法取决于风险、适用法律以及后续调查目标。
08TSCM 不能替代网络安全
如果信息从被攻陷的电子邮件、手机、云账户、配置错误的权限,或拥有合法访问权的人员处泄露,那么即使会议室检查得再彻底,也无法解决根本问题。NCSC 指出,外设和无线接口可能为设备与数据增加新的访问路径;[5] CISA 在内部威胁防范中同样强调物理安全、人员意识与信息保护之间的协同。[7]
保护机密会议,需要四个领域同时发挥作用:
CISA 将安全领域的整合视为建立更完整战略的途径;NIST Cybersecurity Framework 则覆盖整个风险管理周期——从治理和识别,到保护和检测,再到响应与恢复。[6][8] TSCM 是其中重要的一层,但不是整个系统。
09什么情况下 TSCM 值得考虑
当信息价值、人员暴露程度或具体怀疑达到足够重要的水平时,TSCM 才具有合理性。典型场景包括并购、敏感法律会谈、公司管理层会议、公众人物的住宿与行程、高隐私需求家庭的保护、重要政治或外交访问,以及有事实依据的隐私受侵怀疑。
这并不是每个人、每间办公室或每次普通会议都必然需要的服务。安全措施应与风险相称。缺少明确目的的过度检查不仅成本高、影响运营,还可能让注意力偏离更可能发生的信息泄露路径。
正确的问题不是“有没有可能发生什么”,因为零风险并不存在。真正应该问的是:信息有多大价值,谁可能对它感兴趣,对方具备什么能力,以及在这些条件下采取什么程度的检查才算合理?
10最大的误区:把“没有发现异常”当成永久状态
一份专业的 TSCM 结论不应写成:“这个房间今后永远安全。” 这种表述在专业上无法成立。准确的结论应明确空间、时间、范围、发现的异常、采用的检查框架以及相关限制。
更准确的表述是:我们在明确时间内,对界定清楚的空间进行了系统检查,评估了当时能够获得的技术与物理发现,并记录了在本次检查中可以验证的状态。
“没有发现异常”并不是毫无价值的结果。它可以表示,在约定范围内,没有发现需要进一步处置的项目。但它也绝不是对未来的承诺。负责任的结论会把排查结果与后续建议结合起来,包括空间如何继续受到保护、谁可以进入,以及何时有必要再次检查。
这种克制,正是专业安全服务与单纯销售“安全感”的区别。目标既不是制造恐慌,也不是承诺绝对确定,而是尽可能准确地说明当前状况,并以合理方式降低风险。
常见问题
TSCM 是什么意思?
TSCM 是 Technical Surveillance Countermeasures 的缩写。它是一项系统性的技术与物理检查,目的是识别可能使敏感信息遭到未经授权访问的异常和风险。
排查能找到所有窃听设备吗?
任何负责任的服务商都不能承诺在所有条件下绝对发现每一种可能的设备。专业排查通过组合多种方法并结合背景进行评估,显著提高发现相关异常的概率。
TSCM 排查需要多长时间?
时间取决于空间大小与复杂程度、技术设备数量、所需范围和风险水平。较小的酒店套房可能需要数小时;大型办公室、住宅或多辆车辆则需要更长时间。具体时长应在初步评估后确定。
酒店客房可以检查吗?
可以。酒店客房和套房是常见的 TSCM 场景,尤其是在高暴露度客户抵达前。排查完成后的时间安排和访问控制同样重要。
车辆也可以检查吗?
可以。车辆可以纳入检查范围。由于车辆会移动、在不同地点停放、接受维修并进入不同环境,其风险特征与建筑物不同。
TSCM 应多久重复一次?
不存在适用于所有情况的统一周期。频率取决于受保护信息的价值、空间变化、人员进入历史、具体威胁和重大事件。在普通低风险环境中,定期排查可能并无必要。
如果专业人员发现可疑物品,会怎样处理?
首先会记录发现并结合背景核实。随后采取的步骤应避免增加风险或损害潜在证据价值。根据具体情况,可能需要管理层、法律顾问、IT 专家或警方参与。
经核实的参考来源
- NIST CSRC — Technical Surveillance Countermeasures (TSCM), glossary.
- UK NACE / FCDO Services — Technical Surveillance Countermeasures.
- UK NACE / FCDO Services — Monitoring.
- NIST CSRC — IoT device, glossary.
- UK NCSC — Using peripherals securely.
- CISA / Interagency Security Committee — Best Practices for Achieving Integrated Security.
- CISA — Insider Threat Mitigation.
- NIST — Cybersecurity Framework 2.0.
- NIST — Evidence Management; 另见 NIST CSRC — Chain of Custody.
- UK Government Security Group — Guidance 1.3: Working at TOP SECRET.
- UK NCSC — Reducing data exfiltration by malicious insiders.
相关服务与文章
服务TSCM Protective Sweep服务Close / Executive Protection服务VIP Event Security服务UHNW Family Security服务Travel Security & Risk Management文章加密通信只是最低要求,并不等于完整的安全体系文章手机是最有价值的攻击目标之一专题数字安全与保密对具体情况进行保密评估
如果确有充分理由需要检查会议室、酒店套房、住宅、办公室或车辆,可与 BODYGUARD GROUP® 以保密方式讨论 TSCM 排查的范围和时间安排,无需制造不必要的紧张。
发送保密咨询+420 776 610 111 · 24/7了解更多 TSCM 排查服务 BODYGUARD GROUP® · 谨慎。精准。安心。