Ce que recherche réellement une inspection TSCM professionnelle, pourquoi un détecteur de micros espions bon marché ne suffit pas et pourquoi une pièce contrôlée n’est jamais sécurisée pour toujours.
L’écoute clandestine est souvent résumée à une équation simple : un appareil émet, un détecteur capte le signal et le problème est réglé. Or un bureau moderne produit une multitude de signaux parfaitement légitimes, tandis qu’une menace technique peut prendre des formes très différentes. Sans contexte, un simple bip apporte donc étonnamment peu d’informations.
Situation typeUne réunion d’affaires confidentielle se tient dans une salle de réunion. Quelques jours plus tard, des éléments sérieux laissent penser que des informations connues uniquement d’un petit nombre de participants ont fuité. Quelqu’un achète un détecteur RF simple, l’allume près de la table et l’appareil se met à biper.
Mais dans la pièce fonctionnent aussi le Wi‑Fi, le Bluetooth, les téléphones mobiles, les périphériques sans fil, les équipements de visioconférence et des capteurs. Que prouve exactement ce bip ? Pris isolément, presque rien.
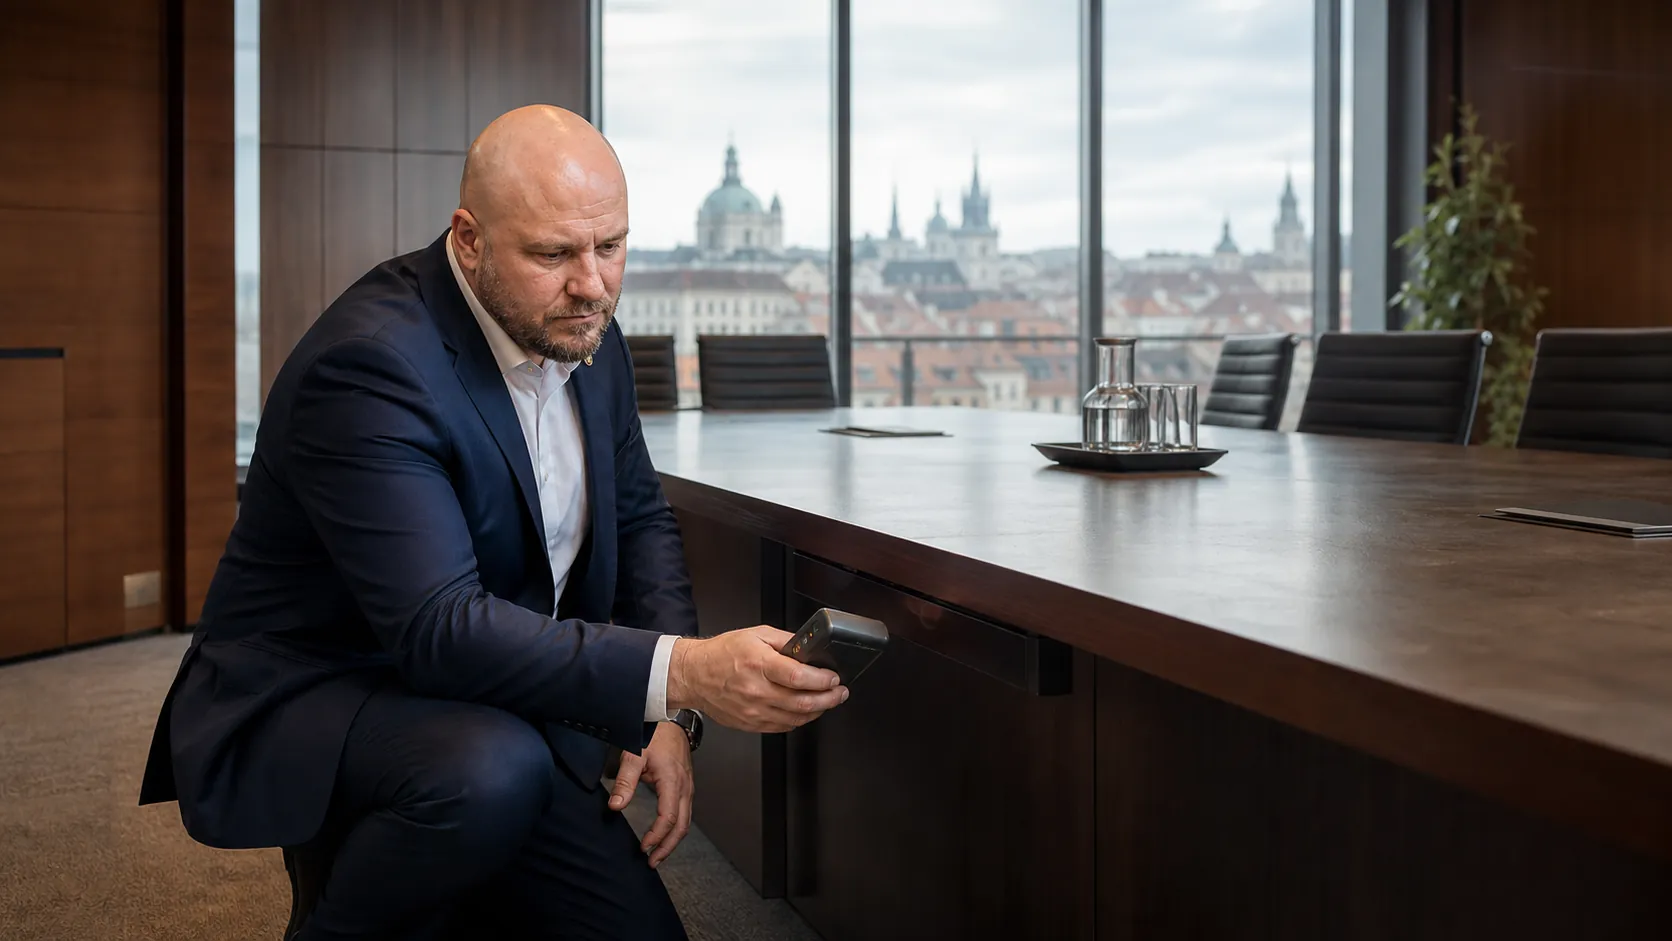
La seconde question est encore plus importante : si le détecteur reste totalement silencieux, cela signifie-t-il que la pièce est saine ? Non plus.
01Une inspection TSCM ne repose pas sur un seul appareil
TSCM signifie Technical Surveillance Countermeasures, c’est-à-dire contre-mesures de surveillance technique. Le NIST définit ce terme comme les techniques destinées à détecter et neutraliser une surveillance technique susceptible de permettre l’accès non autorisé à des informations ou leur extraction.[1] Pour le client, une formulation plus concrète est souvent plus utile : une inspection TSCM consiste à rechercher méthodiquement des indices techniques et physiques inhabituels dans un espace où des informations sensibles pourraient être compromises.
Un instrument ne fournit qu’une couche d’observation. Une conclusion professionnelle naît de la mise en relation de plusieurs couches : ce qui se trouve normalement dans la pièce, les personnes qui y ont eu accès, les changements intervenus, le comportement de l’environnement technique et la cohérence du phénomène observé avec un fonctionnement légitime.
C’est pourquoi une inspection ne commence pas par l’allumage d’un détecteur. Elle commence par des questions : quelles informations sont traitées ici, quel adversaire est réaliste, depuis combien de temps le client contrôle-t-il l’espace, qui l’entretient et quels systèmes en font normalement partie ? Sans ce contexte, même une mesure de qualité peut se transformer en longue liste de signaux dépourvue de sens.
02Tout ne doit pas nécessairement émettre
L’image courante d’un dispositif d’écoute se limite souvent à un microphone qui transmet en permanence le son hors de la pièce. Ce n’est qu’une possibilité. Une menace technique peut communiquer activement, enregistrer localement, capter des images, suivre une position ou exploiter une infrastructure existante. Un appareil banal peut également devenir un risque s’il a été compromis ou configuré autrement que ne le pense son propriétaire.
Dispositif en communication activeTransmet des données ou se connecte à un autre système.Enregistrement localStocke les informations et peut ne rien envoyer pendant l’inspection.Dispositif d’imagerie dissimuléCapte des images, des documents ou l’activité dans la pièce.Dispositif de localisationConcerne les déplacements de personnes, de véhicules ou de biens.Connexion à l’infrastructureExploite le câblage, l’alimentation, le réseau ou les systèmes de conférence.Équipement courant compromisTéléphone, ordinateur, objet connecté ou périphérique devient un canal de fuite.Voilà pourquoi le silence radio ne peut pas être assimilé à la sécurité. Un dispositif qui ne communique pas au moment du contrôle peut ne produire aucune signature radio évidente. Un élément raccordé à une infrastructure légitime peut, à première vue, en sembler une composante normale. L’inspection professionnelle ne cherche donc pas seulement un émetteur ; elle recherche l’écart entre l’état attendu et l’état réel.
03Pourquoi un détecteur bon marché ne suffit pas
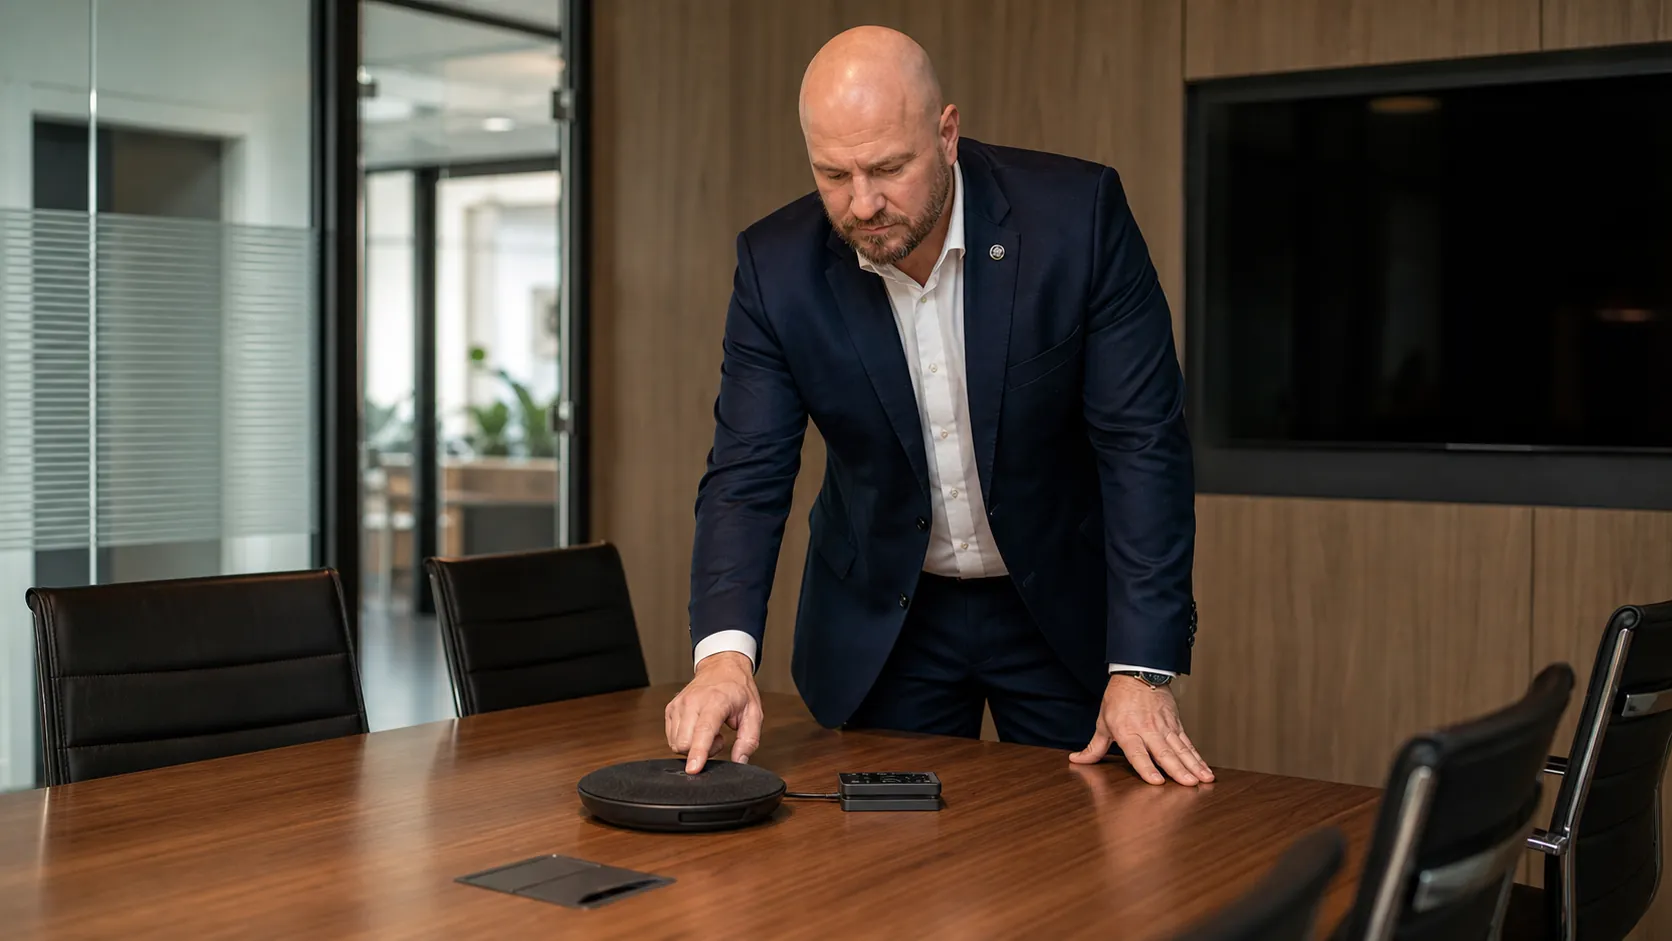
Un détecteur RF simple réagit généralement à la présence d’énergie radio. Dans un bureau moderne, cette énergie est abondante pour des raisons parfaitement légitimes. Téléphones, points d’accès, souris sans fil, casques, capteurs intelligents et autres équipements connectés créent un environnement dans lequel détecter de l’énergie ne permet pas de déterminer s’il existe une menace. Le NIST définit d’ailleurs un dispositif IoT par l’association d’un capteur ou actionneur et d’une interface réseau, par exemple Ethernet, Wi‑Fi ou Bluetooth.[4]
Un appareil grand public peut indiquer qu’une activité radio existe à un endroit donné. Mais il ne dispose pas du contexte nécessaire pour établir de manière fiable ce qu’il a détecté, si le phénomène est normal, si le signal appartient réellement à l’espace contrôlé ou s’il a un lien avec le soupçon du client. Le résultat peut être une succession de fausses alertes ou, à l’inverse, une fausse tranquillité parce que l’appareil n’a rien affiché d’évident.
Cela ne signifie pas qu’un détecteur peu coûteux soit totalement inutile. Il peut servir d’outil d’orientation ou constituer un premier motif pour demander une vérification spécialisée. Il ne remplace toutefois pas une inspection TSCM professionnelle et ne doit jamais être considéré comme un certificat de sécurité de la pièce.
04Ce que combine généralement une inspection TSCM professionnelle
Le périmètre est défini selon le risque, le type d’espace et l’objectif du contrôle. UK NACE — l’autorité nationale britannique chargée de la protection contre les écoutes techniques — décrit une démarche TSCM comme une combinaison de sécurité physique, de procédures humaines, de recherche physique, de recherche technique d’anomalies et de compte rendu.[2] Cette description résume l’essentiel : une inspection professionnelle n’est pas un concours du matériel le plus coûteux, mais un travail méthodique fondé sur plusieurs sources de constat.
À un niveau général, elle comprend habituellement la préparation et l’évaluation du risque, l’examen physique de l’environnement, l’analyse du contexte technique, l’étude de l’environnement radio, un contrôle optique lorsqu’il est pertinent et la vérification de certaines parties de l’infrastructure. Chaque anomalie est documentée et appréciée selon l’endroit où elle a été trouvée, sa compatibilité avec le fonctionnement normal et l’existence d’une explication légitime.
La partie physique est souvent sous-estimée. Un objet modifié, une connexion inattendue, une trace d’intervention ou une incohérence dans l’inventaire peuvent être aussi importants qu’une indication à l’écran. L’instrument montre un phénomène ; l’inspection doit en expliquer la signification.
05La fausse certitude constitue elle aussi un risque
Un prestataire de sécurité sérieux ne vend pas au client une certitude absolue. Une inspection TSCM peut contrôler méthodiquement un espace délimité à un instant donné et décrire l’état constaté. Elle ne peut pas promettre que l’environnement ne changera plus jamais.
Une heure plus tard, un technicien, le personnel de nettoyage, un traiteur ou un autre visiteur peut entrer. Un nouvel écran, une unité de conférence ou un chargeur peut apparaître. Un objet peut être déplacé, remplacé ou remis en place après réparation. Il faut donc organiser non seulement l’inspection, mais aussi le régime qui suit : qui peut entrer, comment les changements sont consignés, comment les nouveaux équipements sont autorisés et quand un nouveau contrôle devient pertinent.
En plus des inspections ponctuelles, UK NACE décrit aussi la surveillance continue des espaces sensibles.[3] Les recommandations de sécurité du gouvernement britannique appliquent la même logique aux environnements particulièrement sensibles : pour certaines salles, un contrôle anti-écoute doit être envisagé avant utilisation et après l’accès d’une personne non autorisée.[10] Le principe n’est pas une fréquence universelle, mais une mesure proportionnée au risque et aux changements de l’environnement.
Une pièce dite « saine » n’est pas une propriété permanente de l’espace. C’est le résultat d’un contrôle valable pour un moment et des conditions précisément définis.
06Une suite d’hôtel n’est pas une salle de réunion
Chaque environnement possède sa propre histoire des accès, son infrastructure technique et son profil de risque. Une suite d’hôtel voit se succéder clients, personnel, maintenance et prestataires externes. Le client n’en assure généralement pas le contrôle sur la durée et n’y entre souvent que peu avant son utilisation.
Un bureau peut avoir des procédures plus connues, mais il est souvent plus complexe sur le plan technique : réseau d’entreprise, contrôle d’accès, visioconférence, gestion intelligente du bâtiment et grand nombre d’équipements légitimes. Une salle du conseil concentre décisions et informations sur de courtes périodes. Ces espaces peuvent tous deux être sensibles, sans pour autant devoir être contrôlés selon les mêmes hypothèses.
Une résidence privée est un écosystème de longue durée auquel accèdent membres de la famille, personnel et sociétés de service. Un véhicule se déplace, stationne hors des zones contrôlées et passe par l’entretien. Un lieu préparé pour un événement important évolue, lui, d’heure en heure au gré des fournisseurs, techniciens et invités. La méthode professionnelle doit épouser le contexte concret, et non appliquer la même liste à tous les espaces.
Repères pratiquesQuand envisager une inspection TSCM
- Avant une négociation commerciale majeure, une fusion, une acquisition ou une réunion du conseil.
- Lorsqu’il existe des raisons sérieuses de penser qu’une information connue d’un cercle restreint a fuité.
- Après un changement de contrôle d’un espace sensible, un déménagement ou une rénovation importante.
- Après une intervention de maintenance ou l’installation d’une nouvelle technologie, lorsque la mesure est proportionnée au risque.
- Avant l’arrivée d’un client exposé dans une suite d’hôtel, une résidence ou un bureau.
- Pour des échanges juridiques, politiques ou diplomatiques sensibles.
- Comme mesure périodique proportionnée pour des espaces durablement exposés à un risque élevé.
07Que faire si quelque chose est réellement découvert
Un objet ou un phénomène technique inhabituel ne constitue pas automatiquement la preuve d’une écoute intentionnelle. Il peut s’agir d’un composant légitime, d’un appareil oublié, d’une installation défectueuse ou d’un élément réellement non autorisé. La première réaction professionnelle n’est donc pas de tout arracher et d’annoncer que le responsable a été trouvé, mais de vérifier le contexte et de maîtriser la situation.
La découverte est documentée, les manipulations inutiles sont limitées et les étapes suivantes sont définies en fonction des circonstances. Si l’objet peut présenter une valeur probatoire, son intégrité et la traçabilité des personnes qui l’ont manipulé doivent être protégées. Le NIST souligne que la gestion des preuves doit éviter leur altération, leur contamination ou leur dégradation et documenter leur chaîne de conservation.[9]
Selon la situation, la direction, le conseil juridique, la sécurité interne, un spécialiste informatique ou les forces de l’ordre peuvent être associés. La décision de déconnecter l’objet, de le laisser en place ou de le saisir selon une procédure professionnelle ne doit pas résulter d’une réaction impulsive. La bonne démarche dépend du risque, du cadre juridique et de l’objectif de l’enquête ultérieure.
08Une inspection TSCM ne remplace pas la cybersécurité
Si les informations s’échappent par une messagerie compromise, un téléphone, un compte cloud, des droits mal configurés ou une personne disposant d’un accès légitime, une salle de réunion parfaitement contrôlée ne résoudra pas le problème. Le NCSC rappelle que les périphériques et interfaces sans fil peuvent ouvrir des voies supplémentaires vers les appareils et les données ;[5] CISA fonde par ailleurs la réduction du risque interne sur la coordination entre sécurité physique, sensibilisation du personnel et protection de l’information.[7]
La protection d’une réunion confidentielle exige donc quatre disciplines coordonnées :
CISA présente l’intégration des disciplines de sécurité comme la voie vers une stratégie plus complète, tandis que le NIST Cybersecurity Framework couvre tout le cycle de gestion du risque — de la gouvernance et de l’identification à la protection et la détection, puis à la réponse et au rétablissement.[6][8] Une inspection TSCM constitue une couche importante de cet ensemble, pas l’ensemble lui-même.
09Quand une inspection TSCM est-elle pertinente ?
Une inspection TSCM est proportionnée lorsque la valeur de l’information, le profil de la personne ou un soupçon concret atteignent un niveau significatif. Les cas typiques sont les fusions-acquisitions, les échanges juridiques sensibles, les réunions de direction, le séjour d’une personnalité publique, la protection de familles aux exigences élevées de confidentialité, les visites politiques ou diplomatiques importantes et les soupçons fondés d’atteinte à la vie privée.
Ce n’est pas un service dont chaque personne, chaque bureau ou chaque réunion ordinaire a automatiquement besoin. Les mesures de sécurité doivent être proportionnées au risque. Un contrôle excessif sans objectif précis peut être coûteux, peser sur les opérations et, paradoxalement, détourner l’attention de voies de fuite plus probables.
La bonne question n’est donc pas « quelque chose peut-il arriver ? », car le risque zéro n’existe pas. Elle est : quelle est la valeur de l’information, qui pourrait s’y intéresser, de quels moyens cette personne dispose-t-elle et quel niveau de contrôle est raisonnable au regard de ces éléments ?
10L’erreur majeure : considérer « nous n’avons rien trouvé » comme un état permanent
Une bonne conclusion TSCM ne devrait jamais affirmer : « Cette pièce est sécurisée pour toujours. » Une telle phrase est techniquement indéfendable. Un résultat précis délimite l’espace, le moment, le périmètre, les anomalies relevées, le cadre de contrôle appliqué et les limites pertinentes.
Une formulation plus rigoureuse serait :À un moment défini, nous avons contrôlé méthodiquement un espace délimité, évalué les constats techniques et physiques disponibles et documenté l’état qui pouvait être vérifié au cours de cette inspection.
« Nous n’avons rien trouvé » n’est pas un résultat vide. Cela peut signifier qu’aucun élément nécessitant une action supplémentaire n’a été identifié dans le périmètre convenu. Ce n’est toutefois pas une promesse pour l’avenir. Une conclusion responsable associe le résultat de l’inspection à des recommandations sur la protection ultérieure de l’espace, les personnes autorisées à y accéder et le moment où un nouveau contrôle peut être justifié.
Cette sobriété distingue précisément le service de sécurité professionnel de la simple vente d’un sentiment. L’objectif n’est ni d’effrayer le client ni de lui offrir une certitude absolue, mais de lui donner l’image la plus exacte possible de la situation et de réduire raisonnablement le risque.
Questions fréquentes
Que signifie TSCM ?
TSCM signifie Technical Surveillance Countermeasures. Il s’agit d’un contrôle technique et physique systématique destiné à identifier les anomalies et les risques susceptibles de permettre un accès non autorisé à des informations sensibles.
Une inspection peut-elle détecter tout dispositif d’écoute ?
Aucun prestataire sérieux ne peut promettre la détection absolue de tous les moyens imaginables dans toutes les circonstances. Une inspection professionnelle augmente fortement la probabilité d’identifier des anomalies pertinentes en combinant plusieurs méthodes et en les interprétant dans leur contexte.
Combien de temps dure une inspection TSCM ?
Cela dépend de la taille et de la complexité de l’espace, de la quantité de technologie présente, du périmètre demandé et du risque. Une petite suite d’hôtel peut nécessiter plusieurs heures ; un grand bureau, une résidence ou plusieurs véhicules demanderont davantage de temps. La durée est définie après l’évaluation initiale.
Peut-on contrôler une chambre d’hôtel ?
Oui. Les chambres et suites d’hôtel font partie des environnements TSCM courants, notamment avant l’arrivée d’un client exposé. Le calendrier et le contrôle des accès après l’inspection sont essentiels.
Les véhicules sont-ils également contrôlés ?
Oui. Les véhicules peuvent être inclus dans le périmètre. Leur profil de risque diffère de celui des bâtiments parce qu’ils se déplacent, stationnent dans des lieux variés, passent en entretien et traversent des environnements différents.
À quelle fréquence faut-il répéter une inspection TSCM ?
Il n’existe pas d’intervalle universel. La fréquence dépend de la valeur des informations protégées, des changements dans l’espace, de l’historique des accès, de la menace concrète et d’événements importants. Dans un environnement ordinaire à faible risque, un contrôle régulier peut ne pas être nécessaire.
Que se passe-t-il si le spécialiste découvre quelque chose de suspect ?
La découverte est d’abord documentée et vérifiée dans son contexte. Les étapes suivantes sont choisies de façon à ne pas accroître le risque ni compromettre une éventuelle valeur probatoire. Selon les circonstances, la direction, un conseil juridique, un spécialiste informatique ou la police peuvent être associés.
Sources vérifiées utilisées
- NIST CSRC — Technical Surveillance Countermeasures (TSCM), glossary.
- UK NACE / FCDO Services — Technical Surveillance Countermeasures.
- UK NACE / FCDO Services — Monitoring.
- NIST CSRC — IoT device, glossary.
- UK NCSC — Using peripherals securely.
- CISA / Interagency Security Committee — Best Practices for Achieving Integrated Security.
- CISA — Insider Threat Mitigation.
- NIST — Cybersecurity Framework 2.0.
- NIST — Evidence Management; en complément NIST CSRC — Chain of Custody.
- UK Government Security Group — Guidance 1.3: Working at TOP SECRET.
- UK NCSC — Reducing data exfiltration by malicious insiders.
Services et articles associés
ServiceTSCM Protective SweepServiceClose / Executive ProtectionServiceVIP Event SecurityServiceUHNW Family SecurityServiceTravel Security & Risk ManagementArticleLe chiffrement des communications est un minimum, pas un système de sécurité completArticleVotre téléphone est l’une des cibles les plus précieusesDossierSécurité numérique et discrétionÉvaluation confidentielle d’une situation concrète
Lorsqu’un besoin fondé existe de contrôler une salle de réunion, une suite d’hôtel, une résidence, un bureau ou un véhicule, le périmètre et le calendrier d’une inspection TSCM peuvent être examinés avec BODYGUARD GROUP® de manière confidentielle et sans dramatisation inutile.
Envoyer une demande confidentielle+420 776 610 111 · 24/7En savoir plus sur les inspections TSCM BODYGUARD GROUP® · Discrétion. Précision. Tranquillité d'esprit.