Was eine professionelle TSCM-Prüfung wirklich sucht, warum ein billiger „Wanzendetektor“ nicht reicht und warum auch ein sauberer Raum nicht ewig sicher ist.
Abhören wird oft als einfache Gleichung dargestellt: Ein Gerät sendet, ein Detektor fängt das Signal auf, Problem gelöst. Ein modernes Büro erzeugt jedoch so viele legitime Funksignale, und eine technische Bedrohung kann so viele Formen annehmen, dass ein Piepton ohne Kontext erstaunlich wenig aussagt.
BeispielszenarioIn einem Besprechungsraum findet eine vertrauliche Geschäftsverhandlung statt. Einige Tage später gibt es den begründeten Verdacht, dass Informationen nach außen gelangt sind, die nur wenige der Anwesenden kannten. Jemand kauft einen einfachen HF-Detektor, schaltet ihn am Tisch ein, und das Gerät beginnt zu piepen.
Doch im Raum sind längst WLAN, Bluetooth, Mobiltelefone, drahtlose Peripheriegeräte, Konferenztechnik und Sensoren aktiv. Was beweist das Piepen also genau? Für sich genommen sehr wenig.
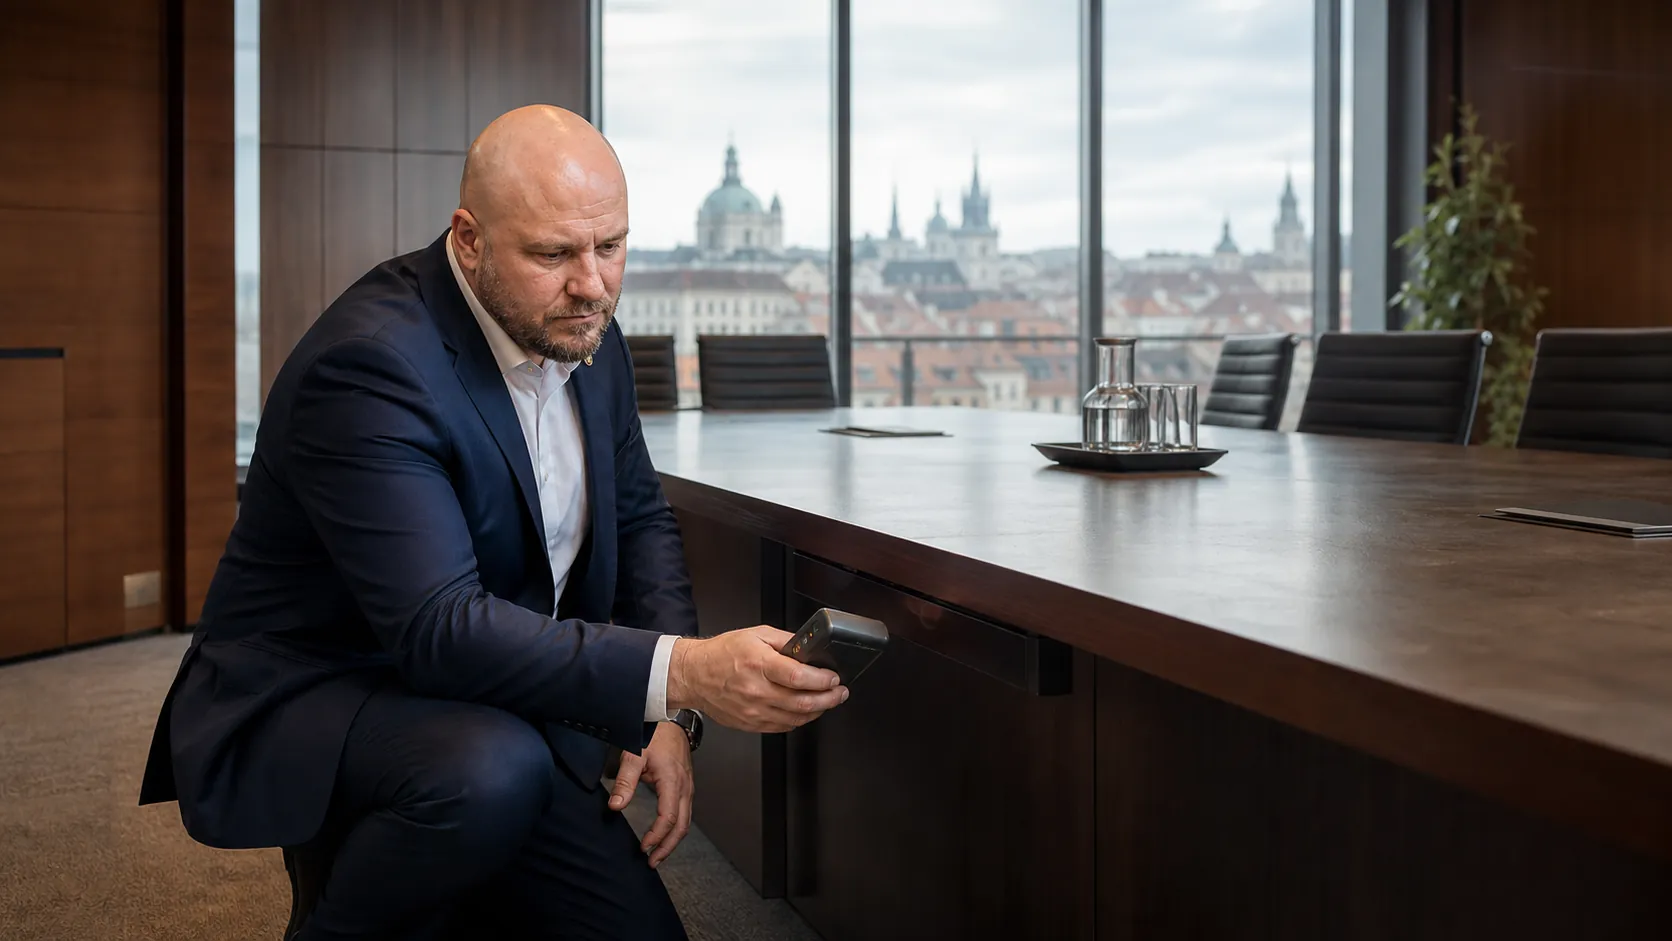
Die zweite Frage ist noch wichtiger: Wenn der Detektor gar nicht piept, heißt das dann, dass der Raum sauber ist? Nein, auch das nicht.
01TSCM ist kein einzelnes Gerät
Die Abkürzung TSCM steht für Technical Surveillance Countermeasures, im Deutschen meist als Lauschabwehr bezeichnet. NIST definiert den Begriff als Techniken, mit denen technische Überwachung aufgedeckt und unterbunden wird, die einen unbefugten Zugriff auf Informationen oder deren Abfluss ermöglicht.[1] Für Auftraggeber hilfreicher ist eine Erklärung aus der Praxis: TSCM ist die kontrollierte Suche nach ungewöhnlichen technischen und physischen Merkmalen in einem Umfeld, in dem vertrauliche Informationen abfließen können.
Ein einzelnes Gerät kann eine Beobachtungsebene liefern. Ein fachlich fundiertes Urteil entsteht erst, wenn mehrere Ebenen zusammenkommen: Was befindet sich normalerweise im Raum, wer hatte Zugang, was hat sich verändert, wie verhält sich die technische Umgebung, und passt ein festgestelltes Phänomen zum legitimen Betrieb?
Deshalb beginnt eine Prüfung nicht damit, einen Detektor einzuschalten. Sie beginnt mit Fragen: Welche Informationen werden in dem Raum besprochen? Wer ist ein realistischer Gegner? Wie lange steht der Raum unter der Kontrolle des Auftraggebers? Wer wartet ihn, und welche Systeme gehören normalerweise dazu? Ohne diese Antworten kann selbst eine gute Messung zu einer langen Liste bedeutungsloser Signale werden.
02Nicht alles muss gerade senden
Die landläufige Vorstellung einer „Wanze“ beschränkt sich oft auf ein Mikrofon, das laufend Ton an jemanden außerhalb des Raumes überträgt. Das ist nur eine mögliche Kategorie. Eine technische Bedrohung kann aktiv kommunizieren, Daten lokal speichern, Bilder aufzeichnen, Positionen verfolgen oder vorhandene Infrastruktur nutzen. Auch ein gewöhnliches Gerät kann zum Risiko werden, wenn es kompromittiert oder anders konfiguriert wurde, als sein Eigentümer annimmt.
Aktiv kommunizierende GeräteÜbertragen Daten oder verbinden sich mit einem anderen System.Lokale AufzeichnungSpeichert Informationen und muss während der Kontrolle nichts senden.Verdeckte BildtechnikErfasst Bilder, Dokumente oder Bewegungen im Raum.OrtungsgeräteVerfolgen die Bewegung von Personen, Fahrzeugen oder Gegenständen.Anbindung an die InfrastrukturNutzt Verkabelung, Stromversorgung, Netzwerk oder Konferenzsysteme.Kompromittierte AlltagstechnikTelefon, Computer, ein smartes Gerät oder Peripherie wird zum Abflussweg.Das ist der Hauptgrund, warum „Stille“ nicht mit Sicherheit verwechselt werden darf. Ein Gerät, das gerade nicht kommuniziert, muss kein auffälliges Funksignal erzeugen. Und ein Gerät, das an legitime Infrastruktur angeschlossen ist, kann auf den ersten Blick wie ein normaler Teil davon aussehen. Eine professionelle Prüfung sucht deshalb nicht nur nach einem Sender, sondern nach Abweichungen zwischen erwartetem und tatsächlichem Zustand.
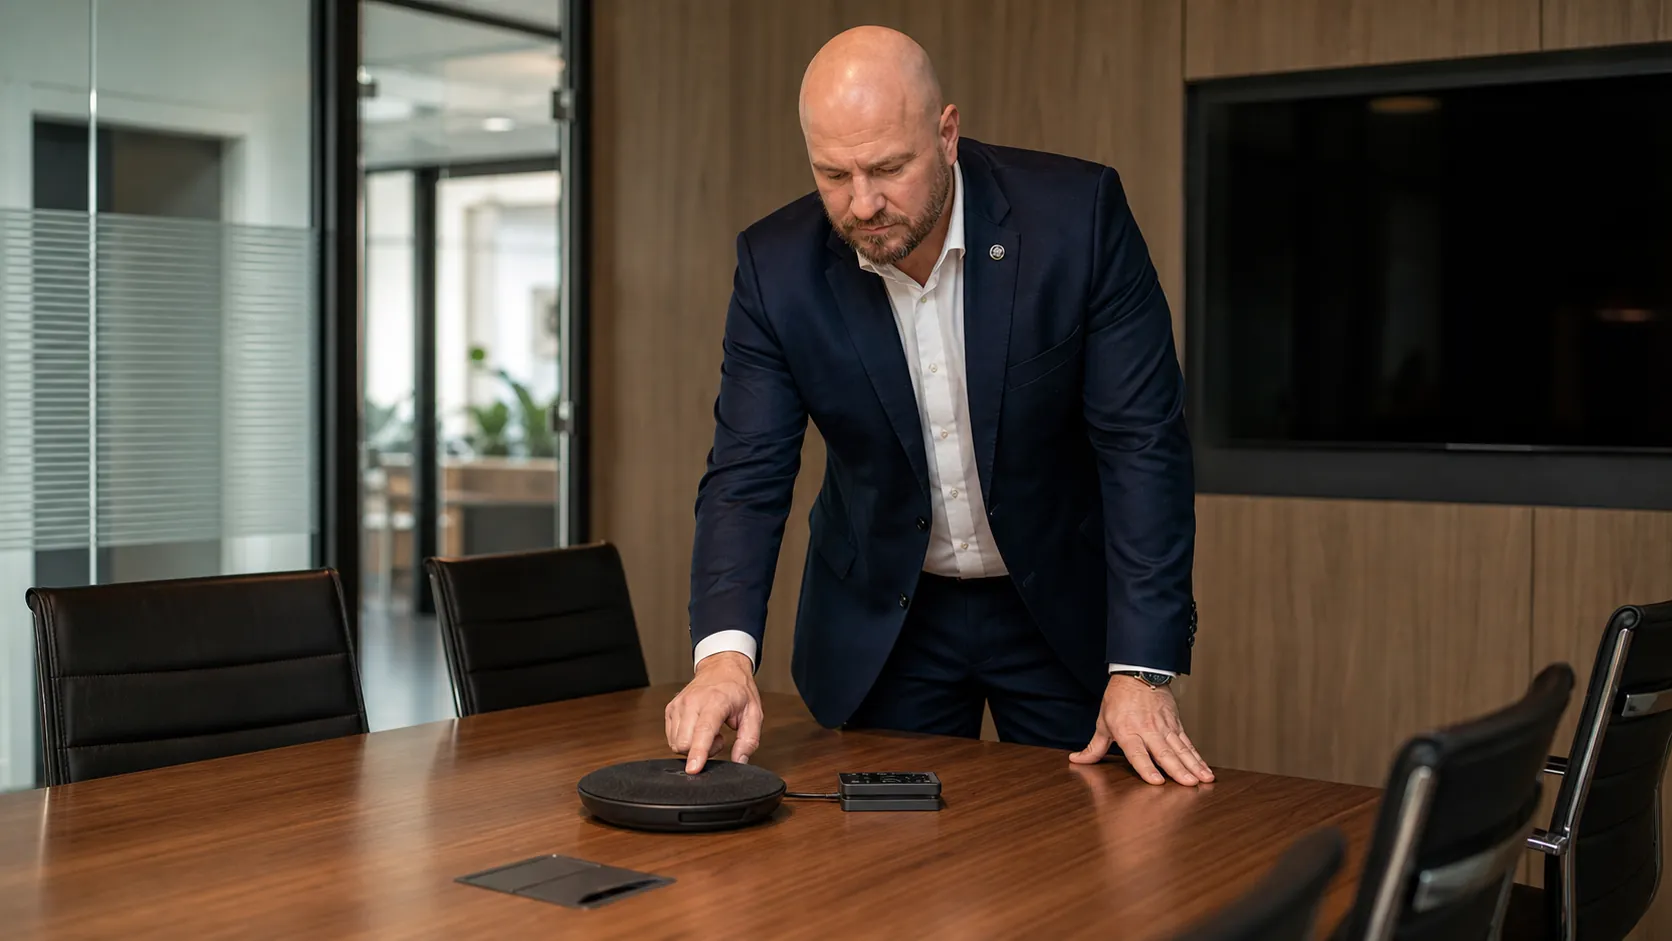
03Warum ein billiger „Wanzendetektor“ nicht reicht
Ein einfacher HF-Detektor reagiert in der Regel darauf, dass Funkenergie vorhanden ist. Davon gibt es in einem modernen Büro reichlich, und zwar aus völlig legitimen Gründen. Telefone, Access Points, Funkmäuse, Headsets, smarte Sensoren und weitere vernetzte Komponenten schaffen ein Umfeld, in dem die bloße Erkennung von Energie nicht beantwortet, ob eine Bedrohung vorliegt. Nicht zufällig definiert NIST ein IoT-Gerät gerade über die Kombination aus Sensor oder Aktor und einer Netzwerkschnittstelle, etwa Ethernet, WLAN oder Bluetooth.[4]
Ein Verbrauchergerät kann also anzeigen, dass sich an einer bestimmten Stelle etwas tut. Ihm fehlt aber der Kontext, um selbst zuverlässig zu bestimmen, was es erfasst hat, ob das normal ist, ob das Signal zum geprüften Raum gehört und ob es überhaupt mit dem Verdacht des Auftraggebers zusammenhängt. Die Folge sind oft Fehlalarme oder umgekehrt eine Entwarnung, die nur darauf beruht, dass das Gerät nichts Auffälliges angezeigt hat.
Das heißt nicht, dass ein billiger Detektor wertlos wäre. Er kann zur groben Orientierung dienen oder den ersten Anstoß für eine fachliche Prüfung geben. Eine professionelle TSCM-Prüfung ersetzt er jedoch nicht, und als Sicherheitszertifikat für einen Raum sollte er nie verwendet werden.
04Was eine professionelle TSCM-Prüfung in der Regel kombiniert
Der Umfang richtet sich nach dem Risiko, dem Raum und dem Zweck der Kontrolle. Die britische UK NACE, die nationale Fachbehörde für den Schutz vor technischem Abhören, beschreibt TSCM als Kombination aus physischer Sicherheit, personellen Verfahren, physischer Suche, technischer Suche nach Anomalien und anschließender Berichterstattung.[2] Das trifft den Kern: Eine professionelle Prüfung ist kein Wettbewerb um das teuerste Messgerät, sondern methodische Arbeit mit mehreren Erkenntnisquellen.
Im Überblick umfasst sie meist Vorbereitung und Risikobewertung, eine physische Inspektion der Umgebung, die Prüfung des technischen Kontexts, eine Analyse des Funkumfelds, eine optische Kontrolle, wo sie sinnvoll ist, und die Untersuchung ausgewählter Teile der Infrastruktur. Jeder ungewöhnliche Befund wird dokumentiert und danach bewertet, wo er auftrat, wie er zum normalen Betrieb passt und ob es eine legitime Erklärung dafür gibt.
Gerade der physische Teil wird in der Öffentlichkeit oft unterschätzt. Ein veränderter Gegenstand, ein unerwarteter Anschluss, Spuren eines Eingriffs oder eine Abweichung im Inventar können ebenso wichtig sein wie ein Wert auf dem Display. Die Technik zeigt ein Phänomen; die Prüfung muss erklären, was es bedeutet.
05Auch ein falsches Sicherheitsgefühl ist ein Risiko
Ein seriöser Sicherheitsdienstleister verkauft seinen Kunden keine absolute Gewissheit. Eine TSCM-Prüfung kann einen abgegrenzten Raum zu einem bestimmten Zeitpunkt systematisch untersuchen und den vorgefundenen Zustand beschreiben. Sie kann nicht versprechen, dass sich die Umgebung nie wieder verändert.
Eine Stunde später kommen vielleicht Techniker, Reinigungskräfte, Catering oder weitere Besucher. Ein neuer Monitor, eine Konferenzeinheit oder ein Ladegerät kommt hinzu. Etwas wird verschoben, ausgetauscht oder kommt aus der Reparatur zurück. Deshalb lohnt es sich, nicht nur die Prüfung selbst zu planen, sondern auch die Regeln danach: Wer darf den Raum betreten? Bleibt er unter Aufsicht? Wie werden Änderungen erfasst? Und was passiert, wenn ein ungeplanter Eingriff nötig wird?
Neben einmaligen Inspektionen beschreibt UK NACE gesondert auch die laufende Überwachung sensibler Räume.[3] Derselben Logik folgt für Umgebungen höchster Sensibilität eine Empfehlung der britischen Regierung: Für die betreffenden Besprechungsräume nennt sie periodische TSCM-Prüfungen und bei Bedarf die Kontrolle von Gegenständen, die neu in den Raum gebracht werden.[10] Das ist keine allgemeine Norm für jedes gewerbliche Büro, veranschaulicht aber genau das Prinzip: Sicherheit ist ein Zustand, der von Zeit, Zutritt und Veränderungen der Umgebung abhängt.
„Sauber“ ist keine dauerhafte Eigenschaft eines Raumes. Es ist das Ergebnis einer Kontrolle und gilt für einen genau bestimmten Zeitpunkt und genau bestimmte Bedingungen.
06Ein Hotelzimmer ist kein Konferenzraum
Jede Umgebung hat ihre eigene Zutrittsgeschichte, technische Infrastruktur und ihr eigenes Risikoprofil. In einer Hotelsuite wechseln sich Gäste, Personal, Techniker und externe Dienstleister ab. Der Auftraggeber hat sie meist nicht dauerhaft unter Kontrolle und betritt sie oft erst kurz vor einem sensiblen Aufenthalt.
In einem Büro sind die Abläufe oft besser bekannt, dafür ist es technisch meist komplexer: Firmennetz, Zutrittskontrollsystem, Videokonferenzen, intelligente Gebäudesteuerung und zahlreiche legitime Geräte. Im Boardroom bündeln sich Entscheidungen und Informationen in kurzen Zeitfenstern. Das Risiko muss also nicht dauerhaft bestehen, kann aber vor einer bestimmten Verhandlung stark ansteigen.
Eine Privatresidenz ist ein dauerhaft genutztes Umfeld, in dem Haushaltsmitglieder, Personal und Servicefirmen ein und aus gehen. Ein Fahrzeug ist regelmäßig unterwegs, parkt außerhalb kontrollierter Bereiche und wird gewartet. Ein Veranstaltungsort wiederum verändert sich vor einer wichtigen Veranstaltung stündlich, wenn Produktion, Technik und Lieferanten eintreffen. Dieselbe Checkliste lässt sich deshalb nicht mechanisch von einem Umfeld auf ein anderes übertragen.
Praxis-CheckWann Sie eine TSCM-Prüfung in Betracht ziehen sollten
- Vor wichtigen Geschäftsverhandlungen, Fusionen, Übernahmen oder Sitzungen der Geschäftsleitung.
- Bei begründetem Verdacht, dass Informationen abgeflossen sind, die nur ein enger Personenkreis kannte.
- Nach einem Wechsel der Kontrolle über einen sensiblen Raum, nach einem Umzug oder einem größeren Umbau.
- Nach Wartungsarbeiten oder dem Einbau neuer Technik, sofern das Risikoprofil es rechtfertigt.
- Vor der Ankunft eines exponierten Klienten in einer Hotelsuite, einer Residenz oder einem Büro.
- Bei sensiblen rechtlichen, politischen oder diplomatischen Gesprächen.
- Als verhältnismäßige, regelmäßige Kontrolle dauerhaft stark exponierter Räume.
07Wenn tatsächlich etwas gefunden wird
Ein ungewöhnlicher Gegenstand oder technischer Effekt beweist noch nicht automatisch, dass gezielt abgehört wird. Es kann sich um einen legitimen Teil eines Systems handeln, um ein vergessenes Gerät, eine fehlerhafte Installation oder tatsächlich um ein unerlaubtes Element. Die erste professionelle Reaktion ist deshalb nicht Aufregung, sondern ein Blick auf den Kontext.
Der Fund wird dokumentiert, unnötiges Hantieren wird vermieden, und das weitere Vorgehen richtet sich nach der Situation. Kann ein Gegenstand als Beweismittel von Bedeutung sein, kommt es darauf an, seine Unversehrtheit zu wahren und lückenlos nachvollziehbar zu halten, wer ihn in der Hand hatte. NIST betont, dass ein geordnetes Beweismittelmanagement (Evidence Management) Kompromittierung, Kontamination und Qualitätsverlust von Beweisen verhindern und die Beweismittelkette dokumentieren soll.[9]
Je nach Lage werden die Geschäftsleitung, der Rechtsbeistand, die interne Sicherheit, IT-Spezialisten oder die Strafverfolgungsbehörden hinzugezogen. Ob ein Gegenstand abgeklemmt, an Ort und Stelle belassen oder fachgerecht gesichert wird, darf keine spontane Entscheidung sein. Der richtige Schritt hängt vom Risiko, vom rechtlichen Rahmen und vom Ziel der weiteren Ermittlungen ab.
08TSCM ersetzt keine Cybersicherheit
Wenn Informationen über ein kompromittiertes E-Mail-Postfach, ein Telefon, ein Cloud-Konto, falsch gesetzte Berechtigungen oder eine Person mit legitimem Zugang abfließen, löst auch ein perfekt geprüfter Konferenzraum das Problem nicht. Das NCSC weist darauf hin, dass Peripheriegeräte und drahtlose Schnittstellen zusätzliche Wege zu Geräten und Daten öffnen können;[5] CISA wiederum stützt die Abwehr von Insider-Bedrohungen auf das Zusammenspiel von physischer Sicherheit, Sensibilisierung der Belegschaft und Informationsschutz.[7]
Der Schutz vertraulicher Gespräche braucht deshalb das Zusammenspiel von vier Disziplinen:
CISA sieht in der Integration der Sicherheitsdisziplinen den Weg zu einer ganzheitlicheren Strategie, und das NIST Cybersecurity Framework bildet den gesamten Zyklus des Risikomanagements ab: von Governance und Identifikation über Schutz und Erkennung bis zu Reaktion und Wiederherstellung.[6][8] TSCM ist in diesem System eine wichtige Ebene, aber nicht das ganze System.
09Wann TSCM sinnvoll ist
TSCM ist angemessen, wenn der Wert der Informationen, das Profil einer Person oder ein konkreter Verdacht entsprechend gewichtig ist. Typische Anlässe sind Fusionen und Übernahmen, sensible Rechtsgespräche, Sitzungen des Managements, der Aufenthalt einer bekannten Persönlichkeit, der Schutz einer Familie mit hohem Anspruch an Privatsphäre, ein wichtiger politischer oder diplomatischer Besuch oder ein begründeter Verdacht auf eine Verletzung der Privatsphäre.
Es ist keine Leistung, die automatisch jeder Mensch, jedes Büro oder jede gewöhnliche Besprechung braucht. Sicherheitsmaßnahmen sollen dem Risiko entsprechen. Übertriebene Kontrollen ohne konkreten Zweck können teuer sein, den Betrieb belasten und paradoxerweise von wahrscheinlicheren Abflusswegen ablenken.
Die richtige Frage lautet deshalb nicht „Kann etwas passieren?“, denn ein Nullrisiko gibt es nicht. Sie lautet: Wie wertvoll sind die Informationen, wer könnte sich dafür interessieren, welche Möglichkeiten hat diese Seite, und welches Maß an Kontrolle ist vor diesem Hintergrund vernünftig?
10Der größte Fehler: „Wir haben nichts gefunden“ für einen Dauerzustand halten
In einem guten TSCM-Bericht steht nie: „Dieser Raum ist für immer sicher.“ Ein solcher Satz ist fachlich nicht haltbar. Ein präziser Bericht benennt Raum, Zeitpunkt, Umfang, festgestellte Anomalien, den angewandten Prüfrahmen und die relevanten Grenzen der Prüfung.
Präziser formuliert:Zu einem festgelegten Zeitpunkt haben wir einen definierten Raum systematisch geprüft, die verfügbaren technischen und physischen Befunde bewertet und den Zustand beschrieben, der bei dieser Kontrolle überprüfbar war.
„Wir haben nichts gefunden“ ist also kein leeres Ergebnis. Es kann bedeuten, dass im vereinbarten Umfang nichts festgestellt wurde, was weitere Schritte erfordert. Ein Versprechen für die Zukunft ist es aber nicht. Ein verantwortungsvoller Abschluss verbindet das Prüfergebnis mit Empfehlungen: wie der Raum danach geschützt wird, wer ihn betreten darf und wann eine erneute Prüfung sinnvoll ist.
Gerade diese Nüchternheit unterscheidet einen professionellen Sicherheitsdienstleister von jemandem, der ein Gefühl verkauft. Ziel ist weder, dem Auftraggeber Angst zu machen, noch, ihm absolute Sicherheit zu versprechen. Ziel ist ein möglichst genaues Bild der Lage und eine vernünftige Senkung des Risikos.
Häufig gestellte Fragen
Was bedeutet TSCM?
TSCM steht für Technical Surveillance Countermeasures, im Deutschen meist Lauschabwehr genannt. Gemeint ist eine systematische technische und physische Kontrolle, die Anomalien und Risiken aufdecken soll, über die Unbefugte an vertrauliche Informationen gelangen könnten.
Findet eine Prüfung jedes Abhörgerät?
Kein seriöser Anbieter kann versprechen, jedes denkbare Mittel unter allen Umständen zu entdecken. Eine professionelle Prüfung erhöht die Wahrscheinlichkeit deutlich, relevante Anomalien aufzudecken, weil sie mehrere Methoden kombiniert und die Ergebnisse im Kontext bewertet.
Wie lange dauert eine TSCM-Prüfung?
Das hängt von Größe und Aufteilung der Räume, der Menge an Technik, dem gewünschten Umfang und dem Risiko ab. Eine kleinere Hotelsuite kann einige Stunden in Anspruch nehmen; ein größeres Büro, eine Residenz oder mehrere Fahrzeuge dauern länger. Die Dauer wird nach der ersten Einschätzung festgelegt.
Kann auch ein Hotelzimmer geprüft werden?
Ja. Hotelzimmer und Suiten gehören zu den typischen Einsatzorten für TSCM, vor allem vor der Ankunft eines exponierten Klienten. Entscheidend sind der Zeitplan und die Zutrittskontrolle nach Abschluss der Prüfung.
Werden auch Fahrzeuge geprüft?
Ja, je nach Auftrag lassen sich auch Fahrzeuge prüfen. Ihr Risikoprofil unterscheidet sich von dem eines Gebäudes, weil sie bewegt, an wechselnden Orten geparkt, gewartet und in immer neuen Umgebungen genutzt werden.
Wie oft sollte eine TSCM-Prüfung wiederholt werden?
Ein allgemeingültiges Intervall gibt es nicht. Die Häufigkeit richtet sich nach dem Wert der geschützten Informationen, nach Veränderungen im Raum, der Zutrittsgeschichte, der konkreten Bedrohung und wichtigen Ereignissen. Bei gewöhnlichem, niedrigem Risiko ist eine regelmäßige Kontrolle unter Umständen nicht nötig.
Was passiert, wenn der Techniker etwas Verdächtiges entdeckt?
Der Fund wird zunächst dokumentiert und im Kontext überprüft. Das weitere Vorgehen wird so gewählt, dass das Risiko nicht steigt und ein möglicher Beweiswert erhalten bleibt. Je nach Lage werden die Geschäftsleitung, ein Anwalt, IT-Spezialisten oder die Polizei hinzugezogen.
Verwendete, geprüfte Quellen
- NIST CSRC – Technical Surveillance Countermeasures (TSCM), glossary.
- UK NACE / FCDO Services – Technical Surveillance Countermeasures.
- UK NACE / FCDO Services – Monitoring.
- NIST CSRC – IoT device, glossary.
- UK NCSC – Using peripherals securely.
- CISA / Interagency Security Committee – Best Practices for Achieving Integrated Security.
- CISA – Insider Threat Mitigation.
- NIST – Cybersecurity Framework 2.0.
- NIST – Evidence Management; ergänzend NIST CSRC – Chain of Custody.
- UK Government Security Group – Guidance 1.3: Working at TOP SECRET.
- UK NCSC – Reducing data exfiltration by malicious insiders.
Verwandte Leistungen und Artikel
LeistungTSCM Protective SweepLeistungClose / Executive ProtectionLeistungVIP Event SecurityLeistungUHNW Family SecurityLeistungTravel Security & Risk ManagementArtikelVerschlüsselte Kommunikation ist das Minimum, nicht das gesamte SicherheitssystemArtikelDas Telefon ist eines der wertvollsten AngriffszieleSerieDigitale Sicherheit und DiskretionDiskrete Einschätzung Ihrer Situation
Wenn es gute Gründe gibt, einen Konferenzraum, eine Hotelsuite, eine Residenz, ein Büro oder ein Fahrzeug prüfen zu lassen, können Sie Umfang und Zeitpunkt einer TSCM-Prüfung mit der Bodyguard Group® vertraulich und ohne unnötige Dramatik besprechen.
Diskrete Anfrage senden+420 776 610 111 · 24/7Mehr über TSCM-Prüfungen Bodyguard Group® · Diskretion. Präzision. Gelassenheit.