ما الذي يبحث عنه فحص TSCM احترافي فعلاً، ولماذا لا يكفي كاشف أجهزة التنصت الرخيص، ولماذا لا تبقى الغرفة التي جرى فحصها آمنة إلى الأبد.
غالباً ما يُختزل التنصت في معادلة بسيطة: جهاز يرسل، وكاشف يلتقط الإشارة، وبذلك تنتهي المشكلة. غير أن المكتب الحديث يولّد عدداً كبيراً من الإشارات المشروعة، كما أن التهديد التقني قد يتخذ أشكالاً متعددة. لذلك فإن صفيراً واحداً، من دون سياق، لا يثبت إلا القليل على نحو يثير الدهشة.
حالة افتراضيةيُعقد اجتماع أعمال سري في غرفة اجتماعات. وبعد أيام تظهر أسباب جدية للاعتقاد بأن معلومات لم يكن يعرفها سوى عدد محدود من الحاضرين قد تسربت. يشتري أحدهم كاشف ترددات لاسلكية بسيطاً، ويشغله قرب الطاولة، فيبدأ الجهاز بإصدار صفير.
لكن المكان نفسه يحتوي على شبكات Wi‑Fi وBluetooth وهواتف محمولة وملحقات لاسلكية وأنظمة مؤتمرات ومستشعرات تعمل بصورة طبيعية. فما الذي يثبته هذا الصفير تحديداً؟ بمفرده، لا يكاد يثبت شيئاً.
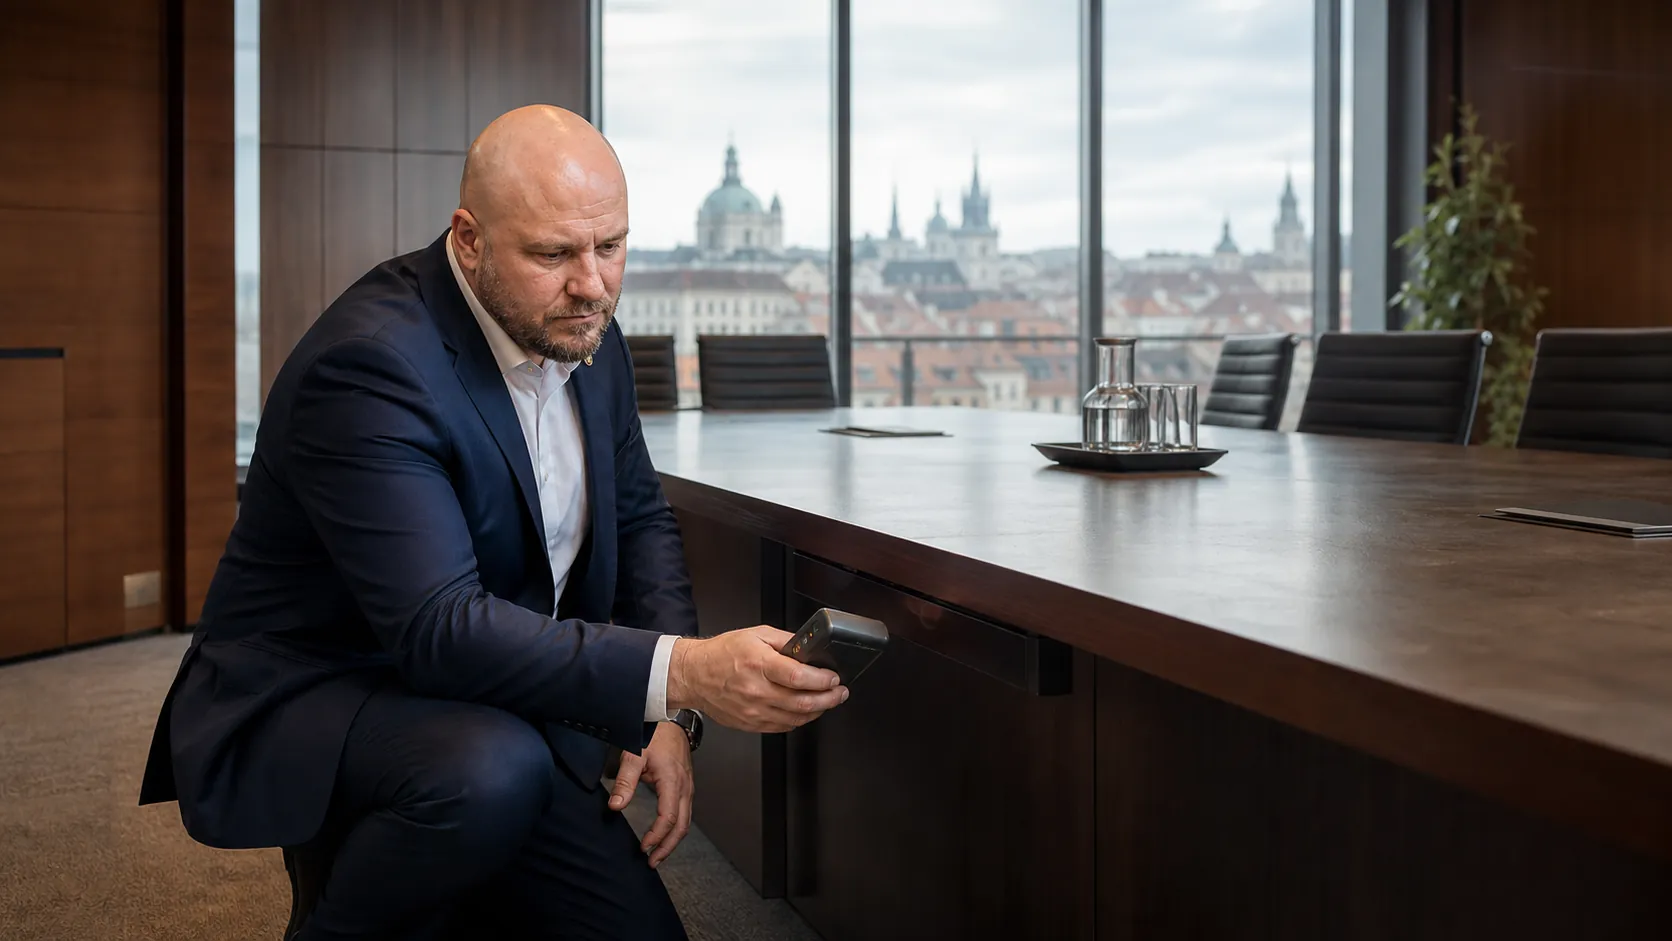
والسؤال الثاني أهم: إذا لم يصدر الكاشف أي صوت، فهل يعني ذلك أن الغرفة سليمة؟ ليس بالضرورة.
01TSCM ليس جهازاً واحداً
يرمز TSCM إلى Technical Surveillance Countermeasures، أي التدابير المضادة للمراقبة التقنية. يعرّف NIST المصطلح بأنه تقنيات تهدف إلى كشف المراقبة التقنية وإحباطها عندما يمكن أن تتيح وصولاً غير مصرح به إلى المعلومات أو إخراجها من بيئة محمية.[1] أما التفسير العملي للعميل فهو: TSCM عملية منهجية للبحث عن مؤشرات تقنية ومادية غير معتادة في مكان قد تتسرب منه معلومات حساسة.
يمكن لجهاز واحد أن يقدّم طبقة واحدة من الملاحظة. أما الاستنتاج المهني فينشأ من جمع عدة طبقات: ما الموجود عادة في الغرفة، ومن دخل إليها، وما الذي تغيّر، وكيف تتصرف البيئة التقنية، وهل ينسجم ما جرى رصده مع تشغيل مشروع وطبيعي.
لذلك لا يبدأ الفحص بتشغيل الكاشف، بل بالأسئلة: ما نوع المعلومات التي تُناقش هنا؟ من هو الخصم الواقعي؟ منذ متى يسيطر العميل على المكان؟ من يتولى صيانته؟ وما الأنظمة التي تُعد جزءاً طبيعياً منه؟ من دون هذا السياق، قد تتحول حتى القياسات الجيدة إلى قائمة طويلة من الإشارات بلا معنى.
02ليس كل جهاز في وضع البث أثناء الفحص
تقتصر الصورة الشائعة لجهاز التنصت غالباً على ميكروفون يرسل الصوت باستمرار إلى خارج الغرفة. وهذا احتمال واحد فقط. فقد يتواصل التهديد التقني بصورة نشطة، أو يخزن البيانات محلياً، أو يسجل الصورة، أو يتابع الموقع، أو يستفيد من البنية التحتية القائمة. وقد يصبح جهاز عادي مصدراً للخطر إذا جرى اختراقه أو إعداده على نحو يخالف ما يتوقعه مالكه.
جهاز يتواصل بصورة نشطةينقل البيانات أو يتصل بنظام آخر.تسجيل محلييخزن المعلومات وقد لا يرسل شيئاً أثناء الفحص.تقنية تصوير مخفيةتلتقط الصور أو المستندات أو الحركة داخل المكان.جهاز تحديد موقعيتعلق بحركة الأشخاص أو المركبات أو الممتلكات.اتصال بالبنية التحتيةيستخدم التمديدات أو الطاقة أو الشبكة أو أنظمة المؤتمرات.تقنية عادية جرى اختراقهايتحول الهاتف أو الحاسوب أو الجهاز الذكي أو الملحق إلى قناة تسريب.وهذا هو السبب الأساسي في أن الصمت اللاسلكي لا يساوي الأمان. الجهاز الذي لا يتواصل أثناء الفحص قد لا يُظهر أثراً لاسلكياً واضحاً، والعنصر الموصول ببنية تحتية مشروعة قد يبدو للوهلة الأولى جزءاً عادياً منها. لذلك لا يبحث الفحص المهني عن جهاز إرسال فحسب، بل يبحث عن الفارق بين الحالة المتوقعة والحالة الفعلية.
03لماذا لا يكفي كاشف أجهزة التنصت الرخيص
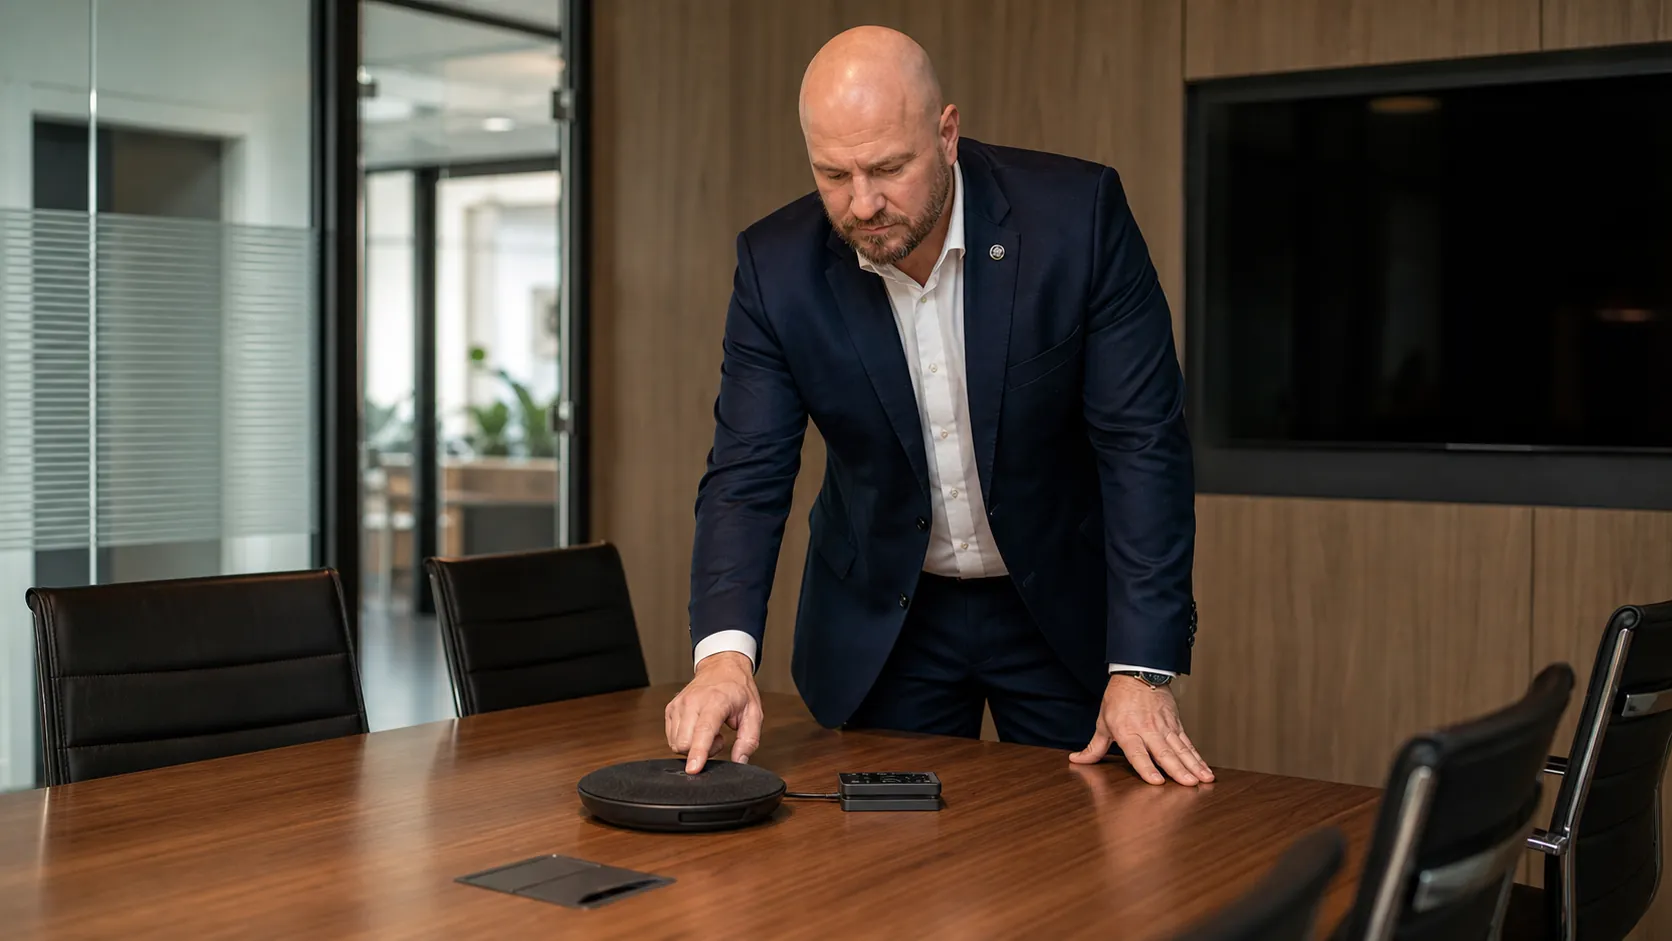
يستجيب كاشف الترددات البسيط عادة لوجود طاقة لاسلكية. وفي المكتب الحديث توجد هذه الطاقة بكثرة لأسباب مشروعة تماماً. فالهواتف ونقاط الوصول والفأرات اللاسلكية وسماعات الرأس والمستشعرات الذكية وغيرها من الأجهزة المتصلة تخلق بيئة لا يجيب فيها مجرد اكتشاف الطاقة عن السؤال الأهم: هل نحن أمام تهديد؟ ويعرّف NIST جهاز إنترنت الأشياء من خلال الجمع بين مستشعر أو مشغّل وواجهة شبكة، مثل Ethernet أو Wi‑Fi أو Bluetooth.[4]
يمكن لجهاز استهلاكي أن ينبه إلى وجود نشاط لاسلكي في موضع معين، لكنه لا يملك السياق الكافي ليحدد بصورة موثوقة ما الذي التقطه، وهل هو أمر طبيعي، وهل تنتمي الإشارة فعلاً إلى المكان الذي يجري فحصه، وهل لها صلة بشكوك العميل. وقد تكون النتيجة إنذارات كاذبة متكررة، أو على العكس طمأنينة زائفة لأن الجهاز لم يعرض شيئاً لافتاً.
هذا لا يعني أن الكاشف الرخيص عديم الفائدة. فقد يكون أداة استرشادية أو سبباً أولياً لطلب فحص متخصص. لكنه لا يحل محل TSCM الاحترافي، ولا ينبغي اعتباره شهادة بأن الغرفة آمنة.
04ما الذي يجمعه فحص TSCM الاحترافي بصورة عامة
يتحدد نطاق الفحص وفق الخطر وطبيعة المكان والغرض من المهمة. تصف UK NACE — وهي الجهة الوطنية البريطانية المعنية بالحماية من التنصت التقني — TSCM بأنه مزيج من الأمن المادي، والإجراءات البشرية، والبحث المادي، والبحث التقني عن الشذوذ، ثم إعداد التقرير.[2] وهذا يوضح الجوهر: الفحص الاحترافي ليس منافسة على أغلى جهاز، بل عمل منهجي يجمع عدة مصادر من الملاحظات.
على مستوى عام، يشمل عادة التحضير وتقييم المخاطر، والمعاينة المادية للمكان، وفهم السياق التقني، وتحليل البيئة اللاسلكية، والفحص البصري أو البصري-التقني عندما يكون مناسباً، والتحقق من أجزاء مختارة من البنية التحتية. ويوثق كل اكتشاف غير معتاد ويُقيّم وفق مكان ظهوره ومدى توافقه مع التشغيل الطبيعي وإمكان وجود تفسير مشروع له.
غالباً ما يُستهان بالجزء المادي. فقد يكون جسم جرى تعديله، أو اتصال غير متوقع، أو أثر تدخل، أو اختلاف في سجل المعدات، مهماً بقدر قراءة تظهر على الشاشة. الجهاز يعرض ظاهرة؛ أما الفحص فعليه أن يفسر معناها.
05الإحساس الزائف باليقين خطر أيضاً
لا ينبغي لخدمة أمنية مسؤولة أن تبيع العميل يقيناً مطلقاً. يستطيع فحص TSCM مراجعة مكان محدد بصورة منهجية في وقت محدد ووصف الحالة التي أمكن التحقق منها، لكنه لا يستطيع أن يضمن أن البيئة لن تتغير أبداً.
بعد ساعة قد يدخل فني صيانة أو عامل نظافة أو فريق ضيافة أو زائر آخر. وقد تُضاف شاشة أو وحدة مؤتمرات أو شاحن جديد. وقد يُنقل شيء أو يُستبدل أو يعود من الإصلاح. لذلك ينبغي التخطيط ليس فقط للفحص، بل أيضاً لنظام ما بعد الفحص: من يحق له الدخول، وكيف تسجل التغييرات، وكيف تعتمد المعدات الجديدة، ومتى يصبح تكرار الفحص منطقياً.
إلى جانب الفحوص المنفردة، تصف UK NACE أيضاً المراقبة المستمرة للأماكن الحساسة.[3] وتطبق إرشادات الأمن الحكومية البريطانية المنطق نفسه على البيئات شديدة الحساسية: ففي بعض الغرف ينبغي النظر في فحص مضاد للتنصت قبل الاستخدام وبعد دخول شخص غير مخول.[10] المبدأ ليس فترة زمنية ثابتة للجميع، بل إجراء يتناسب مع الخطر ومع التغييرات التي طرأت على البيئة.
«الغرفة التي جرى فحصها» ليست صفة دائمة للمكان، بل نتيجة فحص تنطبق على لحظة محددة وظروف محددة.
06غرفة الفندق ليست مثل غرفة الاجتماعات
لكل بيئة تاريخ مختلف للدخول، وبنية تقنية مختلفة، وملف مخاطر خاص بها. يتعاقب على الجناح الفندقي نزلاء وموظفون وفنيون وموردون خارجيون، ولا يملك العميل عادة سيطرة طويلة الأمد عليه، بل قد يدخله قبل اجتماع مهم بوقت قصير فقط.
قد يكون نظام الدخول في المكتب معروفاً بصورة أفضل، لكن بيئته التقنية غالباً أكثر تعقيداً: شبكة الشركة، ونظام التحكم في الدخول، ومؤتمرات الفيديو، وإدارة المبنى الذكية، وعدد كبير من الأجهزة المشروعة. أما غرفة مجلس الإدارة فتركز قرارات ومعلومات شديدة القيمة في فترات زمنية قصيرة. وقد تضم الإقامة الخاصة أسرة وموظفين منزليين وشركات صيانة، بينما تتحرك المركبة باستمرار، وتتوقف في أماكن غير خاضعة للسيطرة، وتدخل إلى الورش.
لذلك لا توجد قائمة فحص واحدة تصلح لكل مكان. يتغير نطاق المهمة وفق ما يُحمى، ومن كان يستطيع الوصول، وما التقنية المتوقعة، ومدة بقاء البيئة تحت السيطرة بعد انتهاء الفحص.
قائمة عمليةمتى ينبغي التفكير في فحص TSCM؟
- قبل مفاوضات تجارية مهمة أو اندماج أو استحواذ أو اجتماع لمجلس الإدارة.
- عند وجود أسباب معقولة للاشتباه في تسرب معلومات لم يكن يعرفها سوى عدد محدود من الأشخاص.
- بعد تغير السيطرة على مكان حساس، أو الانتقال، أو أعمال تجديد كبيرة.
- بعد تدخل فني أو تركيب تقنية جديدة، إذا كان ذلك متناسباً مع ملف المخاطر.
- قبل وصول عميل بارز إلى جناح فندقي أو إقامة خاصة أو مكتب.
- في المناقشات القانونية أو السياسية أو الدبلوماسية الحساسة.
- كإجراء دوري متناسب في الأماكن المعرضة لمخاطر مرتفعة على نحو مستمر.
07ماذا لو عُثر فعلاً على شيء ما؟
وجود جسم غير مألوف أو ظاهرة تقنية غير معتادة لا يثبت تلقائياً وجود تنصت متعمد. فقد يكون العنصر جزءاً مشروعاً من نظام، أو جهازاً منسياً، أو تركيباً خاطئاً، أو مكوناً غير مصرح به بالفعل. لذلك لا تكون الاستجابة المهنية الأولى هي إصدار حكم متسرع، بل تثبيت ما جرى العثور عليه وفهمه في سياقه.
يُوثق الاكتشاف، ويُحد من التعامل غير الضروري معه، وتُحدد الخطوة التالية وفق الظروف. وإذا كان من المحتمل أن تكون له قيمة إثباتية، فينبغي حماية سلامته وإمكان تتبع من تعامل معه. يؤكد NIST أن إدارة الأدلة تشمل جمعها والتعامل معها وصونها وإدارتها بما يحافظ على سلامتها.[9]
بحسب الحالة، قد يشارك في القرار مجلس الإدارة أو الإدارة التنفيذية أو المستشار القانوني أو الأمن الداخلي أو اختصاصي تقنية المعلومات أو جهات إنفاذ القانون. أما فصل العنصر أو تركه في مكانه أو تأمينه مهنياً فلا ينبغي أن يكون نتيجة رد فعل اندفاعي، بل قراراً منسقاً يحمي الأشخاص والأنظمة والقيمة المحتملة للأدلة.
08TSCM ليس بديلاً عن الأمن السيبراني
إذا كانت المعلومات تتسرب من بريد إلكتروني مخترق، أو هاتف، أو حساب سحابي، أو صلاحيات سيئة الإعداد، أو شخص يملك وصولاً مشروعاً، فلن يحل فحص مثالي لغرفة الاجتماعات المشكلة. وتوضح إرشادات NCSC أن الملحقات الطرفية نفسها قد توسع سطح الهجوم إذا لم تُدار على نحو آمن.[5]
تتطلب حماية اجتماع سري تزامن أربعة مجالات أمنية:
تعد CISA دمج التخصصات الأمنية طريقاً إلى استراتيجية أشمل، كما يتعامل إطار NIST للأمن السيبراني مع دورة إدارة المخاطر كاملة، من الحوكمة والتحديد إلى الحماية والكشف والاستجابة والتعافي.[6][8] ويظل العامل البشري جزءاً من الصورة أيضاً؛ فتهديد الداخل قد ينشأ من أشخاص لديهم وصول مصرح به أو معرفة بالمؤسسة.[7]
09متى يكون TSCM مناسباً؟
يكون TSCM متناسباً عندما تكون قيمة المعلومات، أو مستوى تعرض الشخص، أو الاشتباه المحدد، مرتفعة بما يكفي لتبرير الفحص. ومن الحالات النموذجية عمليات الاندماج والاستحواذ، والمفاوضات القانونية الحساسة، واجتماعات الإدارة، وإقامة شخصية عامة، وحماية أسرة ذات متطلبات مرتفعة للخصوصية، والزيارات السياسية أو الدبلوماسية المهمة، أو وجود أسباب موضوعية للاشتباه في انتهاك الخصوصية.
لكنها ليست خدمة يحتاج إليها تلقائياً كل شخص أو كل مكتب أو كل اجتماع اعتيادي. ينبغي أن تتناسب التدابير الأمنية مع الخطر. وقد تكون المراقبة المفرطة من دون غرض محدد مكلفة ومعيقة للعمل، بل قد تصرف الانتباه عن نقاط ضعف أكثر احتمالاً.
لذلك لا يكون السؤال الصحيح: «هل يمكن أن يحدث شيء؟»؛ فالمخاطر الصفرية غير موجودة. السؤال الأدق هو: ما قيمة المعلومات، ومن قد يهتم بها، وما قدراته، وما مستوى الفحص المعقول قياساً إلى ذلك؟
10أكبر خطأ: اعتبار «لم نعثر على شيء» حالة دائمة
لا ينبغي أن يقول التقرير المهني الجيد: «هذه الغرفة آمنة إلى الأبد». فهذه عبارة لا يمكن الدفاع عنها فنياً. التقرير الدقيق يحدد المكان والوقت والنطاق والشذوذات التي جرى تقييمها وإطار الفحص والقيود ذات الصلة.
الصياغة الأدق هي:في وقت محدد، فحصنا بصورة منهجية مكاناً محدداً، وقيّمنا الملاحظات التقنية والمادية المتاحة، ووثقنا الحالة التي أمكن التحقق منها أثناء ذلك الفحص.
لذلك فإن «لم نعثر على شيء» ليست نتيجة فارغة. قد تعني أنه ضمن النطاق المحدد لم يظهر عنصر يستدعي إجراءً إضافياً، لكنها ليست وعداً للمستقبل. الاستنتاج المسؤول يربط نتيجة الفحص بتوصيات بشأن التحكم اللاحق في المكان، وتوثيق التغييرات، وإدارة الدخول، والوقت الذي ينبغي فيه إعادة تقييم الخطر.
هذا القدر من التحفظ هو ما يميز الخدمة الأمنية المهنية عن بيع الشعور بالأمان. الهدف ليس تخويف العميل ولا منحه يقيناً مطلقاً، بل تقديم أدق صورة ممكنة عن الوضع وخفض الخطر بصورة عقلانية.
الأسئلة الشائعة
ماذا يعني TSCM؟
هو اختصار لعبارة Technical Surveillance Countermeasures، أي التدابير المضادة للمراقبة التقنية. وهو فحص تقني ومادي منهجي يهدف إلى تحديد الشذوذات والمخاطر التي قد تتيح وصولاً غير مصرح به إلى معلومات حساسة.
هل يستطيع الفحص العثور على كل جهاز تنصت؟
لا تستطيع أي جهة مهنية مسؤولة أن تضمن كشف كل وسيلة يمكن تصورها في جميع الظروف. لكن الفحص الاحترافي يرفع بدرجة كبيرة احتمال اكتشاف الشذوذات ذات الصلة لأنه يجمع عدة أساليب ويقيّمها في سياقها.
كم يستغرق فحص TSCM؟
يعتمد ذلك على مساحة المكان وتعقيده، وكمية التقنية الموجودة، والنطاق المطلوب، ومستوى الخطر. قد يحتاج جناح فندقي صغير إلى عدة ساعات، بينما يستغرق مكتب كبير أو إقامة أو مجموعة مركبات وقتاً أطول. ويُحدد الزمن بعد التقييم الأولي.
هل يمكن فحص غرفة فندقية؟
نعم. الغرف والأجنحة الفندقية من البيئات الشائعة في مهام TSCM، ولا سيما قبل وصول عميل بارز. ويكتسب توقيت الفحص والتحكم في الدخول بعد انتهائه أهمية خاصة.
هل تشمل الفحوص المركبات أيضاً؟
نعم، يمكن إدراج المركبات ضمن النطاق. ويختلف ملف مخاطرها عن المباني لأنها تتحرك، وتتوقف في مواقع متغيرة، وتخضع للصيانة، وتنتقل بين بيئات متعددة.
كم مرة ينبغي تكرار TSCM؟
لا توجد فترة موحدة تصلح للجميع. تعتمد الوتيرة على قيمة المعلومات المحمية، والتغييرات في المكان، وتاريخ الدخول، والتهديد المحدد، والأحداث المهمة. وفي بيئة اعتيادية منخفضة الخطر قد لا تكون الفحوص الدورية ضرورية.
ماذا يحدث إذا وجد الاختصاصي شيئاً مشبوهاً؟
يُوثق الاكتشاف أولاً ويُتحقق منه في سياقه. ثم تُختار الخطوات التالية بحيث لا تزيد الخطر ولا تضر بالقيمة الإثباتية المحتملة. وقد تشارك الإدارة أو المستشار القانوني أو اختصاصي تقنية المعلومات أو الشرطة بحسب الظروف.
المصادر الموثوقة المستخدمة
- NIST CSRC — Technical Surveillance Countermeasures (TSCM), glossary.
- UK NACE / FCDO Services — Technical Surveillance Countermeasures.
- UK NACE / FCDO Services — Monitoring.
- NIST CSRC — IoT device, glossary.
- UK NCSC — Using peripherals securely.
- CISA / Interagency Security Committee — Best Practices for Achieving Integrated Security.
- CISA — Insider Threat Mitigation.
- NIST — Cybersecurity Framework 2.0.
- NIST — Evidence Management; وبالإضافة إلى ذلك NIST CSRC — Chain of Custody.
- UK Government Security Group — Guidance 1.3: Working at TOP SECRET.
- UK NCSC — Reducing data exfiltration by malicious insiders.
خدمات ومقالات ذات صلة
خدمةTSCM Protective SweepخدمةClose / Executive ProtectionخدمةVIP Event SecurityخدمةUHNW Family SecurityخدمةTravel Security & Risk Managementمقالالاتصال المشفر هو الحد الأدنى، وليس نظام الأمن كاملاًمقالهاتفك أحد أكثر الأهداف قيمةسلسلةالأمن الرقمي والسريةتقييم سري لحالة محددة
عندما توجد حاجة مبررة لفحص غرفة اجتماعات أو جناح فندقي أو إقامة أو مكتب أو مركبة، يمكن مناقشة نطاق فحص TSCM وتوقيته مع BODYGUARD GROUP® بصورة خاصة ومن دون تهويل غير ضروري.
إرسال استفسار سري+420 776 610 111 · 24/7المزيد عن فحوص TSCM BODYGUARD GROUP® · سرية. دقة. طمأنينة.