Qué busca realmente una inspección TSCM profesional, por qué un detector de dispositivos espía barato no basta y por qué ni siquiera una sala revisada permanece segura para siempre.
Las escuchas suelen reducirse a una ecuación sencilla: un dispositivo transmite, un detector capta la señal y el problema queda resuelto. Sin embargo, una oficina moderna genera una gran cantidad de señales legítimas y una amenaza técnica puede adoptar formas muy distintas. Por eso, un pitido aislado y sin contexto dice sorprendentemente poco.
Situación de ejemploEn una sala de reuniones se celebra una negociación empresarial confidencial. Días después surge una sospecha fundada de que información conocida solo por unos pocos asistentes ha salido al exterior. Alguien compra un detector RF sencillo, lo enciende junto a la mesa y el aparato empieza a pitar.
Pero alrededor funcionan Wi‑Fi, Bluetooth, teléfonos móviles, periféricos inalámbricos, equipos de videoconferencia y sensores. ¿Qué demuestra exactamente ese pitido? Por sí solo, muy poco.
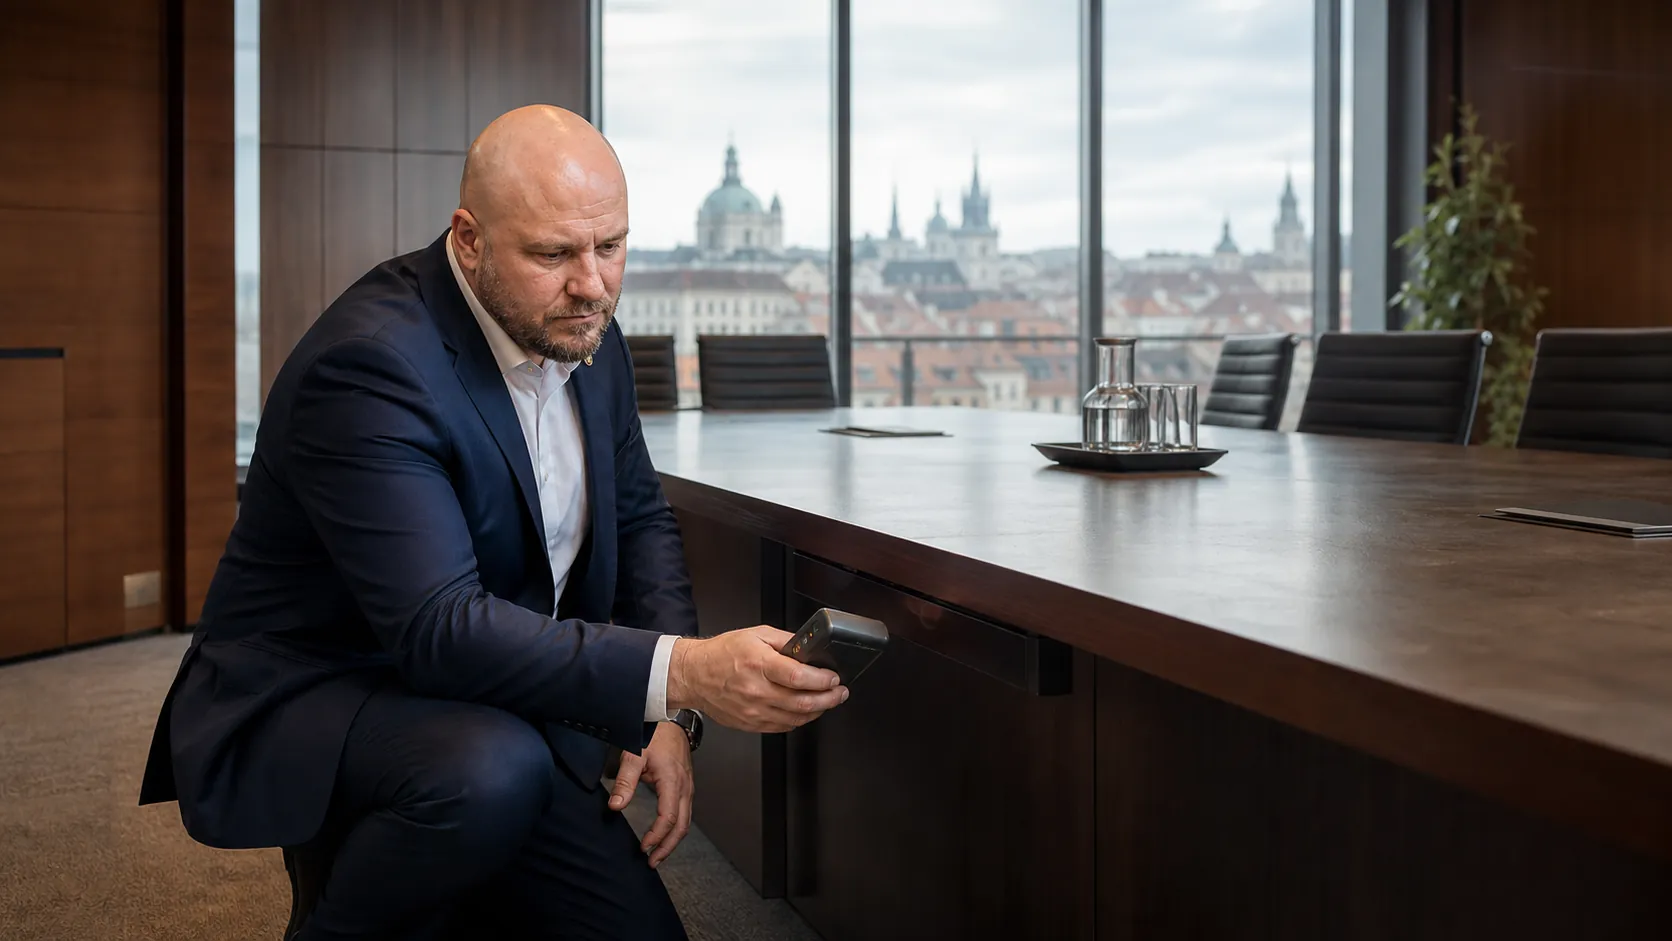
La segunda pregunta es aún más importante: si el detector no pita en absoluto, significa que la sala está limpia? Tampoco.
01Una inspección TSCM no se reduce a un solo aparato
TSCM significa Technical Surveillance Countermeasures, es decir, contramedidas de vigilancia técnica. El NIST define el término como las técnicas destinadas a detectar y neutralizar la vigilancia técnica que puede permitir el acceso no autorizado a información o su extracción.[1] Para el cliente resulta más útil una explicación práctica: una inspección TSCM es una búsqueda metódica de indicios técnicos y físicos inusuales en un espacio donde podría producirse una fuga de información sensible.
Un aparato solo aporta una capa de observación. La conclusión profesional nace al relacionar varias capas: qué suele haber en la sala, quién ha tenido acceso, qué ha cambiado, cómo se comporta el entorno técnico y si el fenómeno detectado encaja con una operación legítima.
Por eso la inspección no empieza encendiendo un detector. Empieza con preguntas: qué información se trata, qué adversario es realista, cuánto tiempo lleva el espacio bajo control del cliente, quién lo mantiene y qué sistemas forman parte normal de él. Sin ese contexto, incluso una medición de calidad puede convertirse en una larga lista de señales sin significado.
02No todo tiene que estar transmitiendo
La imagen popular de un dispositivo de escucha suele limitarse a un micrófono que envía sonido de forma continua fuera de la sala. Esa es solo una posibilidad. Una amenaza técnica puede comunicarse activamente, almacenar datos de forma local, grabar imágenes, seguir una ubicación o aprovechar la infraestructura existente. También puede ser un equipo corriente comprometido o configurado de forma distinta a la que espera su propietario.
Dispositivo en comunicación activaTransmite datos o se conecta con otro sistema.Registro localAlmacena información y puede no enviar nada durante la inspección.Tecnología de imagen ocultaCapta imágenes, documentos o actividad dentro del espacio.Dispositivo de localizaciónSe relaciona con el movimiento de personas, vehículos o bienes.Conexión a la infraestructuraUtiliza cableado, alimentación, red o sistemas de conferencia.Tecnología común comprometidaUn teléfono, ordenador, dispositivo inteligente o periférico se convierte en vía de fuga.Esa es la razón principal por la que el silencio no equivale a seguridad. Un dispositivo que no se comunica durante la inspección puede no producir una firma radioeléctrica evidente. Y un elemento conectado a una infraestructura legítima puede parecer, a primera vista, una parte normal del sistema. Una inspección profesional no busca solo un transmisor; busca la diferencia entre el estado esperado y el estado real.
03Por qué un detector barato no basta
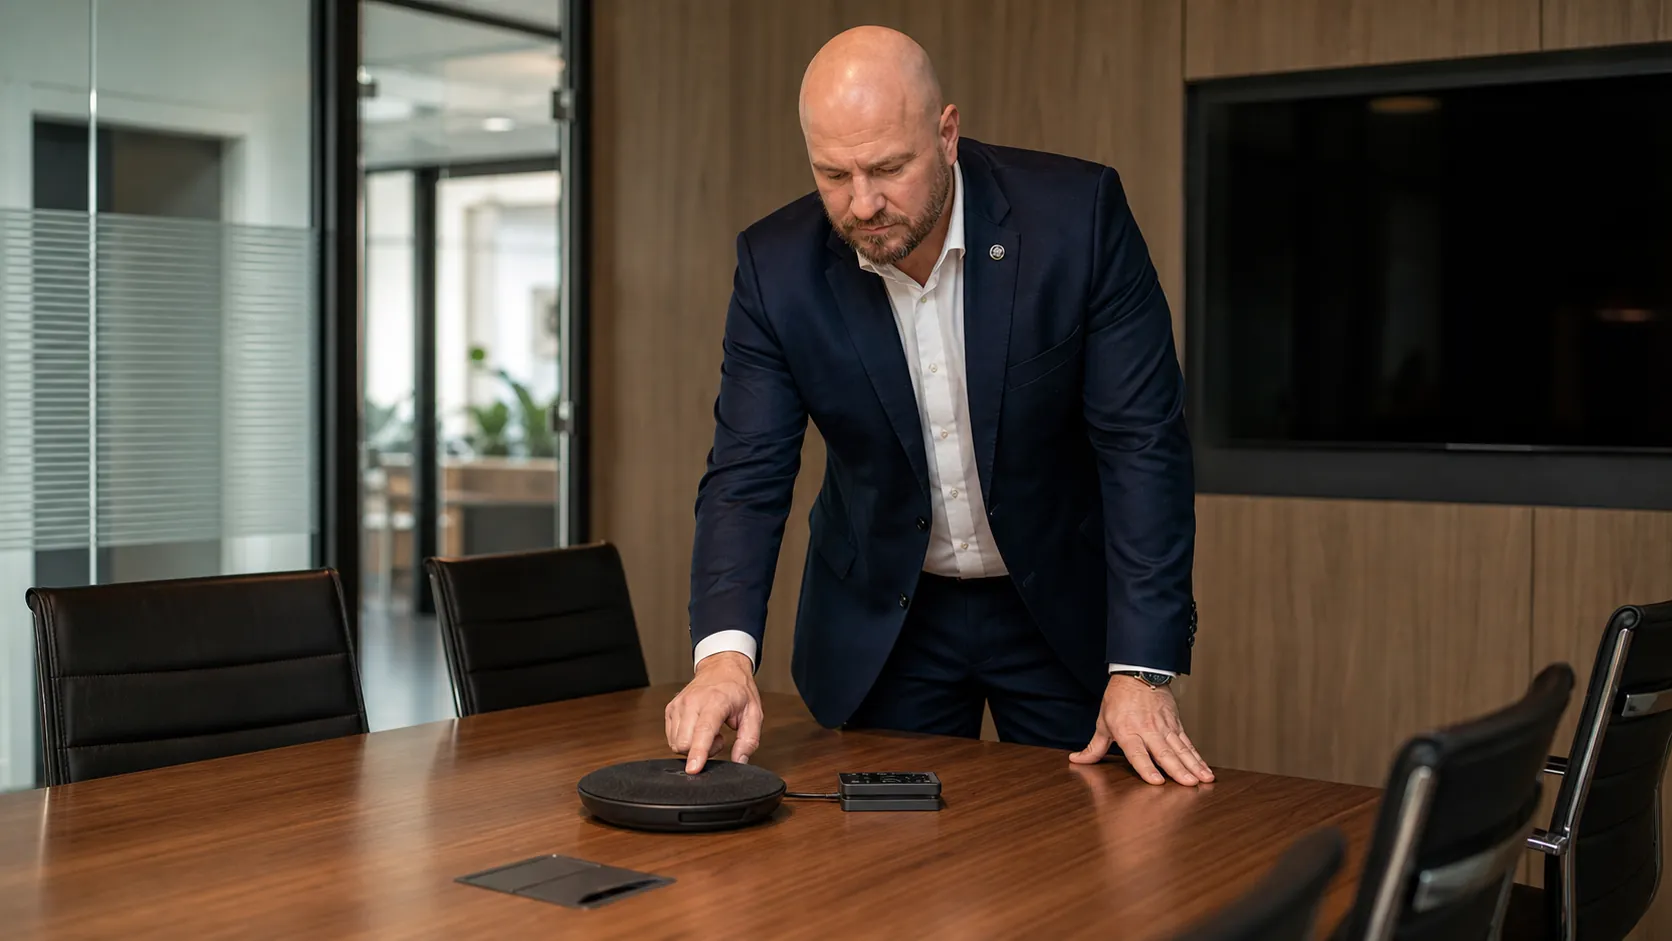
Un detector RF sencillo suele reaccionar a la presencia de energía radioeléctrica. En una oficina moderna hay mucha por motivos completamente legítimos. Teléfonos, puntos de acceso, ratones inalámbricos, auriculares, sensores inteligentes y otros elementos conectados crean un entorno en el que detectar energía no responde a la pregunta esencial: ¿se trata de una amenaza? El NIST define un dispositivo IoT precisamente por la combinación de un sensor o actuador y una interfaz de red, por ejemplo Ethernet, Wi‑Fi o Bluetooth.[4]
Un equipo de consumo puede avisar de que existe actividad en un punto concreto. Pero no dispone del contexto suficiente para determinar de forma fiable qué ha detectado, si es normal, si la señal pertenece realmente al espacio inspeccionado o si guarda relación con la sospecha del cliente. El resultado puede ser una sucesión de falsas alarmas o, al contrario, una falsa tranquilidad porque el aparato no ha mostrado nada llamativo.
Eso no significa que un detector económico carezca de utilidad. Puede servir como orientación o como primer indicio para solicitar una revisión especializada. Sin embargo, no sustituye una inspección TSCM profesional ni debe tratarse como un certificado de seguridad de la sala.
04Qué combina, en términos generales, una inspección TSCM profesional
El alcance se elige según el riesgo, el espacio y la finalidad del control. UK NACE —la autoridad nacional británica para la protección frente a las escuchas técnicas— describe una intervención TSCM como una combinación de seguridad física, procedimientos humanos, búsqueda física, búsqueda técnica de anomalías y elaboración posterior de informes.[2] La descripción recoge bien la esencia: una inspección profesional no es una competición por disponer del aparato más caro, sino un trabajo metódico con varias fuentes de evidencia.
A un nivel general, suele incluir preparación y evaluación del riesgo, inspección física del entorno, revisión del contexto técnico, análisis del entorno radioeléctrico, control óptico cuando resulte pertinente y comprobación de partes seleccionadas de la infraestructura. Cada hallazgo inusual se documenta y se valora según dónde apareció, cómo encaja en el funcionamiento normal y si existe una explicación legítima.
La parte física suele infravalorarse. Un objeto modificado, una conexión inesperada, una marca de intervención o una discrepancia en el inventario puede ser tan importante como un dato en la pantalla. El equipo muestra un fenómeno; la inspección debe explicar su significado.
05La falsa sensación de certeza también es un riesgo
Un servicio de seguridad responsable no vende al cliente certeza absoluta. Una inspección TSCM puede revisar sistemáticamente un espacio definido en un momento concreto y describir el estado observado. No puede prometer que el entorno nunca volverá a cambiar.
Una hora después pueden entrar mantenimiento, limpieza, catering u otras visitas. Puede aparecer un monitor nuevo, una unidad de conferencia o un cargador. Algo puede moverse, sustituirse o volver de una reparación. Por ello conviene planificar no solo la inspección, sino también el régimen posterior: quién puede acceder, cómo se registran los cambios, cómo se autorizan los nuevos equipos y cuándo tiene sentido repetir el control.
Además de las inspecciones puntuales, UK NACE describe la monitorización continua de espacios sensibles.[3] La guía de seguridad del Gobierno británico aplica la misma lógica a entornos de especial sensibilidad: para ciertas salas debe considerarse una revisión contra escuchas antes del uso y después del acceso de una persona no autorizada.[10] El principio no es una frecuencia universal, sino una medida proporcional al riesgo y a los cambios del entorno.
Una sala ‘limpia’ no es una propiedad permanente del espacio. Es el resultado de una inspección válido para un momento y unas condiciones claramente definidos.
06Una suite de hotel no es lo mismo que una sala de reuniones
Cada entorno tiene una historia de accesos, una infraestructura técnica y un perfil de riesgo distintos. Por una suite de hotel pasan huéspedes, personal, mantenimiento y proveedores externos. El cliente normalmente no la controla a largo plazo y a menudo entra en ella poco antes de utilizarla.
Una oficina puede tener procedimientos más conocidos, pero suele ser técnicamente más compleja: red corporativa, control de accesos, videoconferencia, gestión inteligente del edificio y numerosos dispositivos legítimos. Una sala del consejo concentra decisiones e información en periodos breves. Ambos espacios pueden ser sensibles, pero no deben inspeccionarse partiendo de las mismas hipótesis.
Una residencia privada es un ecosistema estable en el que entran familiares, personal y empresas de servicios. Un vehículo se desplaza, aparca fuera de zonas controladas y pasa por mantenimiento. El espacio previo a un acto importante cambia de hora en hora con proveedores, técnicos e invitados. El método profesional debe adaptarse al contexto concreto, no aplicar la misma lista de comprobación en todas partes.
Lista prácticaCuándo plantearse una inspección TSCM
- Antes de una negociación empresarial importante, una fusión, una adquisición o una reunión del consejo.
- Cuando existan razones fundadas para sospechar que se ha filtrado información conocida por un grupo reducido.
- Después de un cambio de control sobre un espacio sensible, una mudanza o una reforma importante.
- Tras una intervención de mantenimiento o la instalación de nueva tecnología, cuando la medida sea proporcional al perfil de riesgo.
- Antes de la llegada de un cliente expuesto a una suite de hotel, residencia u oficina.
- Para conversaciones jurídicas, políticas o diplomáticas sensibles.
- Como medida periódica proporcionada en espacios sometidos de forma continuada a un riesgo elevado.
07Qué ocurre si realmente se encuentra algo
Un objeto o fenómeno técnico inusual no es automáticamente una prueba de escucha intencionada. Puede ser un componente legítimo, un dispositivo olvidado, una instalación defectuosa o un elemento verdaderamente no autorizado. La primera reacción profesional no consiste en arrancarlo y anunciar que se ha encontrado al responsable, sino en verificar el contexto y controlar la situación.
El hallazgo se documenta, se limita la manipulación innecesaria y se define el siguiente paso según las circunstancias. Si el objeto puede tener valor probatorio, es importante proteger su integridad y la trazabilidad de quienes lo han manejado. El NIST subraya que la gestión de evidencias debe evitar su alteración, contaminación o degradación y registrar la cadena de custodia.[9]
En función del caso pueden intervenir la dirección, el asesor jurídico, la seguridad interna, un especialista informático o las fuerzas de seguridad. La decisión de desconectar el objeto, dejarlo en su lugar o asegurarlo profesionalmente no debería depender de una reacción impulsiva. El procedimiento correcto varía según el riesgo, el marco jurídico y el objetivo de una investigación posterior.
08Una inspección TSCM no sustituye a la ciberseguridad
Si la información se filtra desde un correo comprometido, un teléfono, una cuenta en la nube, permisos mal configurados o una persona con acceso legítimo, una sala de reuniones perfectamente inspeccionada no resolverá el problema. El NCSC advierte de que los periféricos y las interfaces inalámbricas pueden abrir vías adicionales hacia los dispositivos y los datos;[5] CISA basa la mitigación de la amenaza interna en la coordinación entre seguridad física, concienciación del personal y protección de la información.[7]
La protección de una reunión confidencial exige, por tanto, cuatro disciplinas coordinadas:
CISA considera la integración de las disciplinas de seguridad una vía hacia una estrategia más completa, mientras que el NIST Cybersecurity Framework cubre todo el ciclo de gestión del riesgo: desde la gobernanza y la identificación, pasando por la protección y la detección, hasta la respuesta y la recuperación.[6][8] Una inspección TSCM es una capa importante de ese sistema, no el sistema entero.
09Cuándo tiene sentido una inspección TSCM
Una inspección TSCM resulta proporcionada cuando el valor de la información, el perfil de la persona o una sospecha concreta son suficientemente relevantes. Los casos habituales incluyen fusiones y adquisiciones, conversaciones jurídicas sensibles, reuniones de la dirección, estancias de personas de notoriedad pública, protección de familias con altas exigencias de privacidad, visitas políticas o diplomáticas importantes y sospechas fundadas de vulneración de la intimidad.
No es un servicio que necesiten automáticamente todas las personas, todas las oficinas o todas las reuniones ordinarias. Las medidas de seguridad deben guardar proporción con el riesgo. Un control excesivo sin una finalidad concreta puede ser costoso, dificultar la operativa y, paradójicamente, desviar la atención de vías de fuga más probables.
La pregunta correcta no es ‘¿puede ocurrir algo?’, porque el riesgo cero no existe. Es: ¿qué valor tiene la información, quién podría estar interesado, qué capacidades posee y qué nivel de control resulta razonable en esas circunstancias?
10El mayor error: tratar ‘no hemos encontrado nada’ como un estado permanente
Una buena conclusión TSCM no debería decir: ‘Esta sala es segura para siempre.’ Esa frase es técnicamente insostenible. Un resultado preciso delimita el espacio, el momento, el alcance, las anomalías observadas, el marco de revisión utilizado y las limitaciones pertinentes.
Una formulación más precisa sería:En un momento definido inspeccionamos sistemáticamente un espacio delimitado, evaluamos los hallazgos técnicos y físicos disponibles y documentamos el estado que podía verificarse durante esa revisión.
‘No hemos encontrado nada’ no es un resultado vacío. Puede significar que, dentro del alcance acordado, no se identificó ningún elemento que exigiera una actuación adicional. Pero tampoco es una promesa de futuro. Una conclusión responsable vincula el resultado de la inspección con recomendaciones sobre cómo proteger después el espacio, quién puede acceder y cuándo conviene repetir la revisión.
Esa sobriedad es precisamente lo que distingue un servicio de seguridad profesional de la venta de una sensación. El objetivo no es asustar al cliente ni ofrecerle certeza absoluta, sino proporcionarle la imagen más exacta posible de la situación y reducir el riesgo de forma razonable.
Preguntas frecuentes
¿Qué significa TSCM?
TSCM significa Technical Surveillance Countermeasures. Es una inspección técnica y física sistemática destinada a identificar anomalías y riesgos que podrían permitir el acceso no autorizado a información sensible.
¿Puede una inspección encontrar cualquier dispositivo de escucha?
Ningún proveedor serio puede prometer la detección absoluta de todos los medios imaginables en cualquier circunstancia. Una inspección profesional aumenta de forma considerable la probabilidad de identificar anomalías relevantes al combinar varios métodos y evaluarlos en su contexto.
¿Cuánto dura una inspección TSCM?
Depende del tamaño y la complejidad del espacio, la cantidad de tecnología presente, el alcance solicitado y el riesgo. Una suite pequeña puede requerir varias horas; una oficina grande, una residencia o un conjunto de vehículos necesitarán más tiempo. La duración se fija tras la evaluación inicial.
¿Se puede inspeccionar una habitación de hotel?
Sí. Las habitaciones y suites de hotel son entornos TSCM habituales, especialmente antes de la llegada de un cliente expuesto. La planificación y el control de accesos después de la inspección son importantes.
¿También se inspeccionan vehículos?
Sí. Los vehículos pueden incluirse en el alcance. Su perfil de riesgo difiere del de los edificios porque se desplazan, aparcan en lugares cambiantes, pasan por mantenimiento y atraviesan entornos distintos.
¿Con qué frecuencia debe repetirse una inspección TSCM?
No existe un intervalo universal. La frecuencia depende del valor de la información protegida, los cambios en el espacio, el historial de accesos, la amenaza concreta y los acontecimientos relevantes. En un entorno ordinario de bajo riesgo puede no ser necesaria una revisión periódica.
¿Qué ocurre si el especialista encuentra algo sospechoso?
El hallazgo se documenta primero y se verifica en contexto. Los pasos siguientes se eligen para no aumentar el riesgo ni dañar un posible valor probatorio. Según las circunstancias pueden intervenir la dirección, un asesor jurídico, un especialista informático o la policía.
Fuentes verificadas utilizadas
- NIST CSRC — Technical Surveillance Countermeasures (TSCM), glossary.
- UK NACE / FCDO Services — Technical Surveillance Countermeasures.
- UK NACE / FCDO Services — Monitoring.
- NIST CSRC — IoT device, glossary.
- UK NCSC — Using peripherals securely.
- CISA / Interagency Security Committee — Best Practices for Achieving Integrated Security.
- CISA — Insider Threat Mitigation.
- NIST — Cybersecurity Framework 2.0.
- NIST — Evidence Management; además NIST CSRC — Chain of Custody.
- UK Government Security Group — Guidance 1.3: Working at TOP SECRET.
- UK NCSC — Reducing data exfiltration by malicious insiders.
Servicios y artículos relacionados
ServicioTSCM Protective SweepServicioClose / Executive ProtectionServicioVIP Event SecurityServicioUHNW Family SecurityServicioTravel Security & Risk ManagementArtículoEl cifrado de las comunicaciones es el mínimo, no todo el sistema de seguridadArtículoEl teléfono es uno de los objetivos más valiososSerieSeguridad digital y discreciónEvaluación confidencial de una situación concreta
Cuando existe una necesidad fundada de inspeccionar una sala de reuniones, suite de hotel, residencia, oficina o vehículo, el alcance y el momento de una revisión TSCM pueden tratarse con BODYGUARD GROUP® de forma confidencial y sin dramatización innecesaria.
Enviar una consulta confidencial+420 776 610 111 · 24/7Más información sobre inspecciones TSCM BODYGUARD GROUP® · Discreción. Precisión. Tranquilidad.