Một cuộc kiểm tra TSCM chuyên nghiệp thực sự tìm kiếm điều gì, vì sao máy dò thiết bị nghe lén giá rẻ là chưa đủ và vì sao một căn phòng đã kiểm tra cũng không an toàn mãi mãi.
Nghe lén thường được hình dung như một phương trình đơn giản: thiết bị phát tín hiệu, máy dò bắt được tín hiệu và vấn đề được giải quyết. Nhưng một văn phòng hiện đại tạo ra rất nhiều tín hiệu hợp pháp, trong khi mối đe dọa kỹ thuật có thể tồn tại dưới nhiều hình thức khác nhau. Vì vậy, một tiếng bíp không có bối cảnh thực ra cho biết rất ít.
Tình huống giả địnhMột cuộc họp kinh doanh mật diễn ra trong phòng họp. Vài ngày sau, xuất hiện cơ sở hợp lý để nghi ngờ rằng thông tin chỉ một số người tham dự biết đã bị tiết lộ. Có người mua một máy dò RF đơn giản, bật máy cạnh bàn và thiết bị bắt đầu phát tiếng bíp.
Trong khi đó, Wi‑Fi, Bluetooth, điện thoại di động, thiết bị ngoại vi không dây, hệ thống hội nghị và cảm biến đều đang hoạt động. Tiếng bíp chính xác chứng minh điều gì? Tự nó gần như không chứng minh được gì.
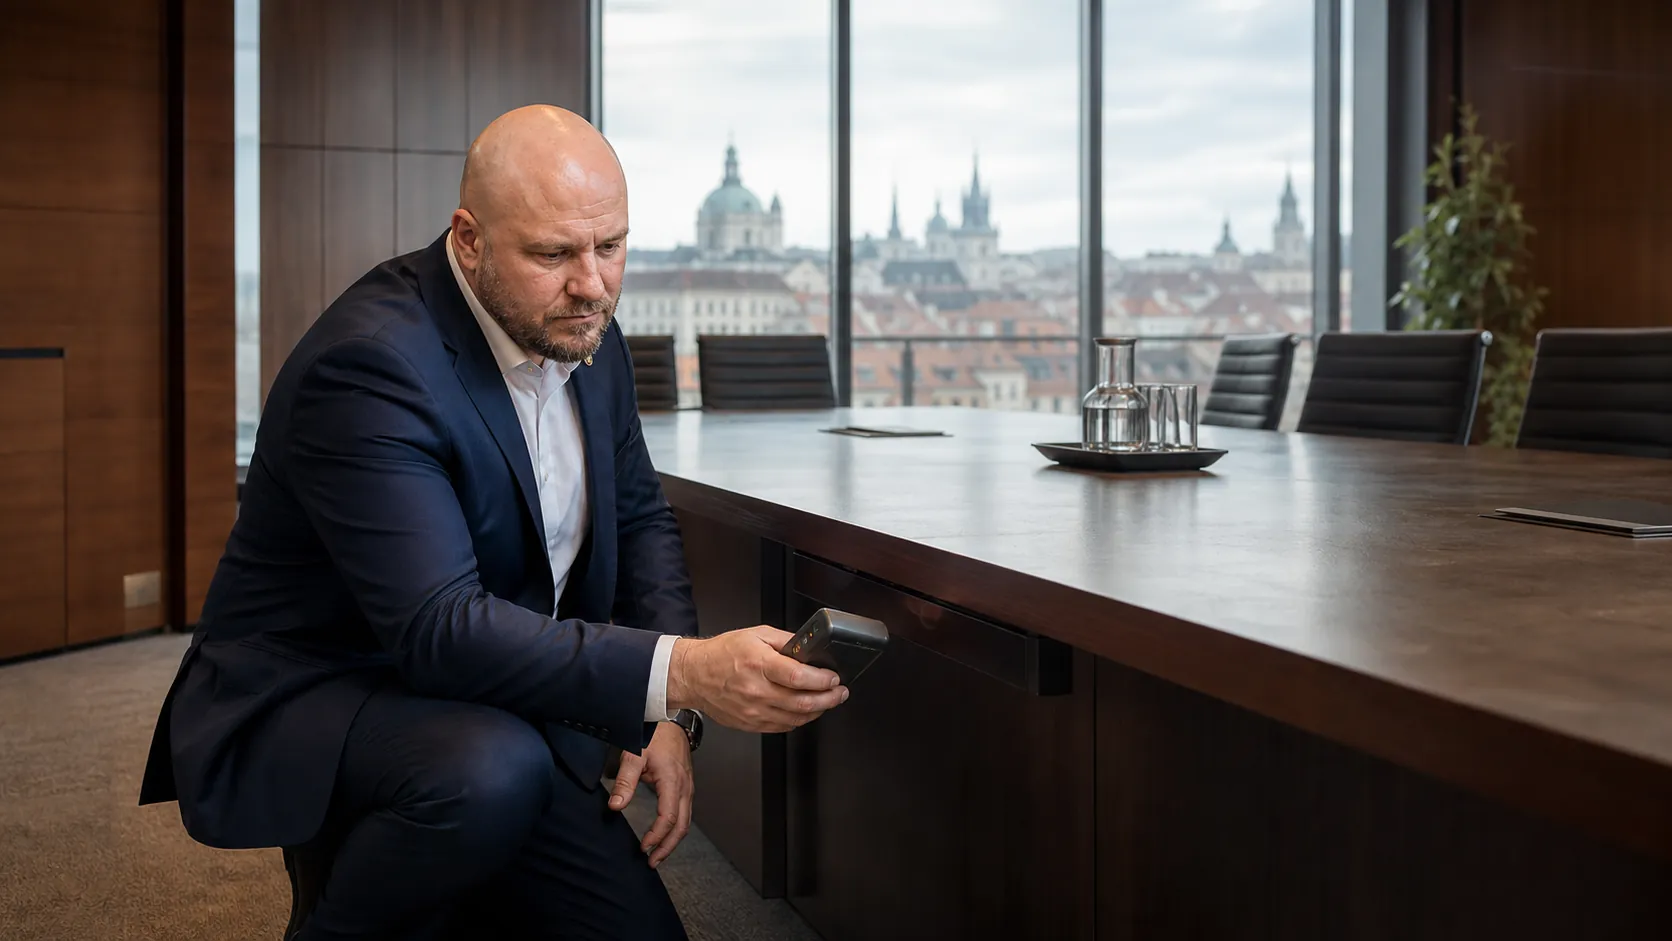
Câu hỏi thứ hai còn quan trọng hơn: nếu máy dò hoàn toàn im lặng, điều đó có nghĩa căn phòng đã ‘sạch’ không? Cũng không.
01TSCM không phải là một thiết bị duy nhất
TSCM là viết tắt của Technical Surveillance Countermeasures — các biện pháp đối phó giám sát kỹ thuật. NIST dùng thuật ngữ này cho những kỹ thuật nhằm phát hiện và vô hiệu hóa hoạt động giám sát kỹ thuật có thể cho phép truy cập hoặc lấy đi thông tin trái phép.[1] Với khách hàng, cách hiểu thực tế hơn là: TSCM là quá trình có phương pháp nhằm tìm kiếm những dấu hiệu kỹ thuật và vật lý bất thường trong không gian có nguy cơ rò rỉ thông tin nhạy cảm.
Một thiết bị chỉ cung cấp một lớp quan sát. Kết luận chuyên nghiệp chỉ hình thành khi nhiều lớp được kết hợp: trong phòng bình thường có gì, ai từng được tiếp cận, điều gì đã thay đổi, môi trường kỹ thuật đang vận hành ra sao và hiện tượng phát hiện được có phù hợp với hoạt động hợp pháp hay không.
Vì vậy, kiểm tra không bắt đầu bằng việc bật máy dò. Nó bắt đầu bằng các câu hỏi: loại thông tin nào được trao đổi tại đây, đối tượng đe dọa thực tế là ai, khách hàng kiểm soát không gian trong bao lâu, ai bảo trì nơi này và hệ thống nào vốn là một phần bình thường của phòng. Thiếu bối cảnh đó, ngay cả phép đo tốt cũng có thể chỉ tạo ra một danh sách dài tín hiệu không có ý nghĩa.
02Không phải mọi thứ đều đang phát tín hiệu
Hình dung phổ biến về một ‘thiết bị nghe lén’ thường chỉ là micrô liên tục truyền âm thanh ra ngoài phòng. Đó chỉ là một khả năng. Mối đe dọa kỹ thuật có thể chủ động liên lạc, lưu dữ liệu tại chỗ, ghi hình, theo dõi vị trí hoặc tận dụng hạ tầng sẵn có. Rủi ro cũng có thể xuất phát từ một thiết bị thông thường đã bị xâm nhập hoặc được cấu hình khác với điều chủ sở hữu tin tưởng.
Thiết bị đang chủ động liên lạcTruyền dữ liệu hoặc kết nối với một hệ thống khác.Ghi dữ liệu cục bộLưu thông tin và có thể không gửi gì trong lúc kiểm tra.Thiết bị ghi hình ẩnTập trung vào hình ảnh, tài liệu hoặc hoạt động trong phòng.Thiết bị định vịLiên quan đến chuyển động của người, phương tiện hoặc tài sản.Kết nối với hạ tầngTận dụng dây dẫn, nguồn điện, mạng hoặc hệ thống hội nghị.Thiết bị thông thường bị xâm nhậpĐiện thoại, máy tính, thiết bị thông minh hoặc ngoại vi trở thành đường rò rỉ.Đó là lý do cơ bản vì sao không thể đồng nhất ‘im lặng’ với an toàn. Một thiết bị không liên lạc tại thời điểm kiểm tra có thể không tạo ra dấu hiệu vô tuyến nổi bật. Còn thiết bị gắn vào hạ tầng hợp pháp có thể thoạt nhìn giống như một bộ phận bình thường. Vì vậy, kiểm tra chuyên nghiệp không chỉ tìm máy phát; nó tìm sự không phù hợp giữa trạng thái được kỳ vọng và trạng thái thực tế.
03Vì sao máy dò thiết bị nghe lén giá rẻ là chưa đủ
Máy dò RF đơn giản thường phản ứng với sự hiện diện của năng lượng vô tuyến. Trong văn phòng hiện đại, nguồn năng lượng này xuất hiện hợp pháp với mật độ cao. Điện thoại, điểm truy cập, chuột không dây, tai nghe, cảm biến thông minh và các thiết bị kết nối khác tạo nên một môi trường mà việc phát hiện năng lượng đơn thuần không trả lời được câu hỏi liệu đó có phải là mối đe dọa hay không. NIST định nghĩa thiết bị IoT bằng chính sự kết hợp giữa cảm biến hoặc bộ chấp hành và giao diện mạng như Ethernet, Wi‑Fi hay Bluetooth.[4]
Một thiết bị tiêu dùng có thể cảnh báo rằng đang có hoạt động vô tuyến tại một vị trí. Tuy nhiên, tự nó không có đủ bối cảnh để xác định đáng tin cậy đã phát hiện gì, hiện tượng đó có bình thường hay không, tín hiệu có thực sự thuộc về không gian đang kiểm tra hay có liên quan đến nghi ngờ của khách hàng hay không. Kết quả có thể là báo động giả hoặc, ngược lại, cảm giác yên tâm chỉ vì máy không ghi nhận điều gì nổi bật.
Điều đó không có nghĩa máy dò giá rẻ hoàn toàn vô dụng. Nó có thể là công cụ định hướng hoặc tín hiệu ban đầu để yêu cầu kiểm tra chuyên môn. Nhưng nó không thay thế TSCM chuyên nghiệp và không nên được coi là ‘chứng nhận an toàn’ cho căn phòng.
04Một cuộc kiểm tra TSCM chuyên nghiệp thường kết hợp những gì
Phạm vi được lựa chọn theo mức rủi ro, loại không gian và mục đích kiểm tra. UK NACE — cơ quan quốc gia của Anh về bảo vệ trước hoạt động nghe lén kỹ thuật — mô tả TSCM là sự kết hợp giữa an ninh vật lý, quy trình con người, tìm kiếm trực quan, tìm kiếm kỹ thuật các dấu hiệu bất thường và báo cáo sau kiểm tra.[2] Cách mô tả này nêu đúng bản chất: kiểm tra chuyên nghiệp không phải cuộc thi xem ai có thiết bị đắt nhất, mà là công việc có phương pháp dựa trên nhiều nguồn phát hiện.
Ở cấp độ khái quát, quy trình thường gồm chuẩn bị và đánh giá rủi ro, kiểm tra vật lý không gian, xem xét bối cảnh kỹ thuật, phân tích môi trường vô tuyến, kiểm tra quang học khi phù hợp và rà soát một số phần hạ tầng được lựa chọn. Mỗi phát hiện bất thường được ghi nhận và đánh giá theo vị trí xuất hiện, mức độ phù hợp với hoạt động bình thường và khả năng có lời giải thích hợp pháp.
Phần kiểm tra vật lý thường bị đánh giá thấp. Một vật thể bị thay đổi, kết nối không được dự kiến, dấu vết can thiệp hoặc sai lệch trong danh mục thiết bị có thể quan trọng không kém dữ liệu trên màn hình. Thiết bị đo chỉ cho thấy hiện tượng; cuộc kiểm tra phải giải thích ý nghĩa của hiện tượng đó.
05Cảm giác chắc chắn sai lầm cũng là một rủi ro
Một đơn vị an ninh có trách nhiệm không bán cho khách hàng lời hứa về sự chắc chắn tuyệt đối. Kiểm tra TSCM có thể rà soát có hệ thống một không gian đã xác định tại một thời điểm cụ thể và mô tả trạng thái ghi nhận được. Nó không thể cam kết rằng môi trường sẽ không bao giờ thay đổi.
Một giờ sau, nhân viên bảo trì, vệ sinh, phục vụ hoặc khách khác có thể bước vào. Một màn hình, bộ hội nghị hay bộ sạc mới có thể xuất hiện. Vật dụng có thể bị di chuyển, thay thế hoặc đưa trở lại sau sửa chữa. Vì vậy, cần lập kế hoạch không chỉ cho cuộc kiểm tra mà còn cho chế độ tiếp cận sau đó: ai được vào, thay đổi nào được ghi nhận, thiết bị mới được phê duyệt ra sao và khi nào cần kiểm tra lại.
Bên cạnh kiểm tra một lần, UK NACE còn mô tả việc giám sát liên tục đối với các không gian nhạy cảm.[3] Khuyến nghị an ninh của Chính phủ Anh áp dụng cùng logic cho môi trường đặc biệt nhạy cảm: với một số phòng, việc kiểm tra chống nghe lén phải được cân nhắc trước khi sử dụng và sau khi người không được phép tiếp cận.[10] Nguyên tắc quan trọng không nằm ở tần suất cố định, mà ở việc gắn biện pháp với rủi ro và thay đổi của môi trường.
Một căn phòng ‘sạch’ không phải là thuộc tính vĩnh viễn của không gian. Đó là kết quả kiểm tra chỉ có giá trị đối với một thời điểm và một tập hợp điều kiện được xác định rõ.
06Phòng khách sạn không giống phòng họp
Mỗi môi trường có lịch sử tiếp cận, hạ tầng kỹ thuật và hồ sơ rủi ro khác nhau. Một phòng suite khách sạn liên tục có khách lưu trú, nhân viên, bộ phận bảo trì và nhà cung cấp bên ngoài ra vào. Khách hàng thường không kiểm soát lâu dài và chỉ tiếp cận không gian ngay trước khi sử dụng.
Văn phòng có thể có chế độ vận hành quen thuộc hơn nhưng thường phức tạp về kỹ thuật: mạng doanh nghiệp, hệ thống kiểm soát ra vào, hội nghị truyền hình, quản lý tòa nhà thông minh và nhiều thiết bị hợp pháp. Phòng họp cấp lãnh đạo tập trung quyết định và thông tin vào những khoảng thời gian ngắn. Cả hai đều có thể nhạy cảm, nhưng không thể kiểm tra theo cùng một giả định.
Nhà riêng là một hệ sinh thái dài hạn có thành viên gia đình, nhân viên và công ty dịch vụ. Phương tiện di chuyển thường xuyên, đỗ ngoài khu vực kiểm soát và phải bảo dưỡng. Không gian trước một sự kiện lớn lại thay đổi từng giờ khi nhà cung cấp, kỹ thuật viên và khách mời ra vào. Phương pháp chuyên nghiệp phải phản ánh bối cảnh cụ thể, thay vì áp dụng một danh sách kiểm tra giống nhau cho mọi nơi.
Danh sách thực tếKhi nào nên cân nhắc kiểm tra TSCM
- Trước một cuộc đàm phán kinh doanh quan trọng, sáp nhập, mua bán doanh nghiệp hoặc họp ban lãnh đạo.
- Khi có cơ sở hợp lý để nghi ngờ thông tin chỉ một nhóm nhỏ biết đã bị rò rỉ.
- Sau khi quyền kiểm soát một không gian nhạy cảm thay đổi, sau khi chuyển địa điểm hoặc cải tạo lớn.
- Sau bảo trì hoặc lắp đặt công nghệ mới, nếu điều đó tương xứng với hồ sơ rủi ro.
- Trước khi một khách hàng có mức độ phơi bày cao tới phòng suite khách sạn, nhà riêng hoặc văn phòng.
- Đối với trao đổi pháp lý, chính trị hoặc ngoại giao nhạy cảm.
- Như một biện pháp định kỳ hợp lý cho không gian chịu rủi ro cao trong thời gian dài.
07Nếu thực sự phát hiện điều gì đó
Một vật thể hoặc hiện tượng kỹ thuật bất thường chưa tự động là bằng chứng của hành vi nghe lén có chủ ý. Đó có thể là bộ phận hợp pháp của hệ thống, thiết bị bị bỏ quên, lỗi lắp đặt hoặc một thành phần thực sự không được phép. Phản ứng chuyên nghiệp đầu tiên vì vậy không phải là vội tháo thiết bị và tuyên bố đã tìm thấy thủ phạm, mà là kiểm chứng và kiểm soát tình huống.
Phát hiện được lập hồ sơ, hạn chế thao tác không cần thiết và xác định bước tiếp theo theo hoàn cảnh. Nếu vật thể có thể mang giá trị chứng cứ, cần bảo vệ tính toàn vẹn và khả năng truy vết người đã xử lý nó. NIST nhấn mạnh rằng quản lý chứng cứ phải ngăn nguy cơ bị can thiệp, nhiễm bẩn hoặc suy giảm và phải theo dõi chuỗi kiểm soát chứng cứ.[9]
Tùy tình huống, ban lãnh đạo, cố vấn pháp lý, bộ phận an ninh nội bộ, chuyên gia IT hoặc cơ quan thực thi pháp luật có thể được tham gia. Quyết định ngắt kết nối, giữ nguyên tại chỗ hay thu giữ chuyên môn không nên dựa trên phản ứng bộc phát. Cách xử lý đúng phụ thuộc vào rủi ro, khuôn khổ pháp lý và mục tiêu điều tra tiếp theo.
08TSCM không thay thế an ninh mạng
Nếu thông tin bị rò rỉ từ email bị xâm nhập, điện thoại, tài khoản đám mây, quyền truy cập cấu hình sai hoặc từ một người có quyền truy cập hợp pháp, thì dù phòng họp được kiểm tra hoàn hảo, vấn đề vẫn còn nguyên. NCSC lưu ý rằng thiết bị ngoại vi và giao diện không dây có thể tạo thêm đường tiếp cận thiết bị và dữ liệu;[5] CISA cũng xây dựng việc giảm thiểu đe dọa nội bộ trên sự phối hợp giữa an ninh vật lý, nhận thức nhân sự và bảo vệ thông tin.[7]
Bảo vệ một cuộc họp mật vì thế cần sự phối hợp của bốn lĩnh vực:
CISA coi việc tích hợp các lĩnh vực an ninh là con đường tới một chiến lược toàn diện hơn, còn NIST Cybersecurity Framework bao quát toàn bộ vòng đời quản trị rủi ro — từ quản trị và nhận diện, qua bảo vệ và phát hiện, đến ứng phó và phục hồi.[6][8] TSCM là một lớp quan trọng trong hệ thống đó, chứ không phải toàn bộ hệ thống.
09Khi nào TSCM thực sự phù hợp
TSCM phù hợp khi giá trị thông tin, mức độ phơi bày của cá nhân hoặc một nghi ngờ cụ thể đủ đáng kể. Những tình huống điển hình gồm sáp nhập và mua bán doanh nghiệp, trao đổi pháp lý nhạy cảm, họp ban điều hành, thời gian lưu trú của người nổi tiếng, bảo vệ gia đình có yêu cầu cao về quyền riêng tư, chuyến thăm chính trị hoặc ngoại giao quan trọng và nghi ngờ có cơ sở về việc xâm phạm đời tư.
Đây không phải dịch vụ mà mọi người, mọi văn phòng hay mọi cuộc họp thông thường đều tự động cần. Biện pháp an ninh phải tương xứng với rủi ro. Kiểm tra quá mức mà không có mục tiêu cụ thể có thể tốn kém, gây khó cho vận hành và nghịch lý là làm phân tán sự chú ý khỏi những con đường rò rỉ có khả năng xảy ra cao hơn.
Vì thế, câu hỏi đúng không phải là ‘liệu có thể xảy ra chuyện gì không?’, bởi rủi ro bằng không không tồn tại. Câu hỏi đúng là: thông tin có giá trị đến mức nào, ai có thể quan tâm đến nó, họ có khả năng gì và mức kiểm tra nào là hợp lý trong bối cảnh đó?
10Sai lầm lớn nhất: coi ‘không phát hiện gì’ là trạng thái vĩnh viễn
Một báo cáo TSCM tốt không nên kết luận: ‘Căn phòng này an toàn mãi mãi.’ Về chuyên môn, lời khẳng định đó không thể bảo vệ được. Kết luận chính xác phải xác định không gian, thời điểm, phạm vi, các dấu hiệu bất thường đã ghi nhận, khung kiểm tra được áp dụng và những giới hạn có liên quan.
Cách diễn đạt chính xác hơn là:Tại một thời điểm đã xác định, chúng tôi đã kiểm tra có hệ thống một không gian được xác định, đánh giá các phát hiện kỹ thuật và vật lý có thể tiếp cận, đồng thời mô tả trạng thái có thể xác minh trong cuộc kiểm tra đó.
‘Không phát hiện gì’ không phải là kết quả rỗng. Nó có thể có nghĩa rằng trong phạm vi đã thống nhất, không có yếu tố nào được phát hiện cần xử lý thêm. Nhưng đó cũng không phải lời hứa cho tương lai. Một kết luận có trách nhiệm liên kết kết quả kiểm tra với khuyến nghị về cách bảo vệ không gian sau đó, người được phép tiếp cận và thời điểm nên kiểm tra lại.
Chính sự tỉnh táo này phân biệt dịch vụ an ninh chuyên nghiệp với việc bán cảm giác an toàn. Mục tiêu không phải làm khách hàng hoảng sợ hay hứa hẹn chắc chắn tuyệt đối. Mục tiêu là cung cấp bức tranh chính xác nhất có thể về tình hình và giảm rủi ro ở mức hợp lý.
Câu hỏi thường gặp
TSCM nghĩa là gì?
TSCM là viết tắt của Technical Surveillance Countermeasures. Đây là cuộc kiểm tra kỹ thuật và vật lý có hệ thống nhằm nhận diện các dấu hiệu bất thường và rủi ro có thể cho phép truy cập trái phép vào thông tin nhạy cảm.
Kiểm tra có thể tìm thấy mọi thiết bị nghe lén không?
Không đơn vị uy tín nào có thể hứa phát hiện tuyệt đối mọi phương tiện có thể tồn tại trong mọi hoàn cảnh. Kiểm tra chuyên nghiệp làm tăng đáng kể khả năng nhận diện các dấu hiệu liên quan bằng cách kết hợp nhiều phương pháp và đánh giá chúng trong bối cảnh.
Một cuộc kiểm tra TSCM kéo dài bao lâu?
Thời gian phụ thuộc vào kích thước và độ phức tạp của không gian, lượng công nghệ hiện diện, phạm vi yêu cầu và mức rủi ro. Một phòng suite nhỏ có thể cần vài giờ; văn phòng lớn, nhà riêng hoặc nhóm phương tiện sẽ cần lâu hơn. Thời lượng được xác định sau đánh giá ban đầu.
Có thể kiểm tra phòng khách sạn không?
Có. Phòng khách sạn và phòng suite là những môi trường TSCM phổ biến, đặc biệt trước khi khách hàng có mức độ phơi bày cao đến. Lịch trình và kiểm soát tiếp cận sau kiểm tra rất quan trọng.
Phương tiện cũng được kiểm tra chứ?
Có. Phương tiện có thể được đưa vào phạm vi kiểm tra. Hồ sơ rủi ro khác với tòa nhà vì chúng di chuyển, đỗ ở nhiều nơi, được bảo dưỡng và đi qua các môi trường khác nhau.
Nên lặp lại TSCM bao lâu một lần?
Không có khoảng thời gian áp dụng cho mọi trường hợp. Tần suất phụ thuộc vào giá trị thông tin được bảo vệ, thay đổi trong không gian, lịch sử tiếp cận, mối đe dọa cụ thể và các sự kiện quan trọng. Trong môi trường rủi ro thấp thông thường, kiểm tra định kỳ có thể không cần thiết.
Điều gì xảy ra khi chuyên gia phát hiện vật đáng ngờ?
Phát hiện trước tiên được lập hồ sơ và kiểm chứng trong bối cảnh. Bước tiếp theo được lựa chọn để không làm tăng rủi ro hoặc làm hỏng giá trị chứng cứ tiềm năng. Tùy hoàn cảnh, ban lãnh đạo, cố vấn pháp lý, chuyên gia IT hoặc cảnh sát có thể được tham gia.
Nguồn đã được kiểm chứng
- NIST CSRC — Technical Surveillance Countermeasures (TSCM), glossary.
- UK NACE / FCDO Services — Technical Surveillance Countermeasures.
- UK NACE / FCDO Services — Monitoring.
- NIST CSRC — IoT device, glossary.
- UK NCSC — Using peripherals securely.
- CISA / Interagency Security Committee — Best Practices for Achieving Integrated Security.
- CISA — Insider Threat Mitigation.
- NIST — Cybersecurity Framework 2.0.
- NIST — Evidence Management; ngoài ra NIST CSRC — Chain of Custody.
- UK Government Security Group — Guidance 1.3: Working at TOP SECRET.
- UK NCSC — Reducing data exfiltration by malicious insiders.
Dịch vụ và bài viết liên quan
Dịch vụTSCM Protective SweepDịch vụClose / Executive ProtectionDịch vụVIP Event SecurityDịch vụUHNW Family SecurityDịch vụTravel Security & Risk ManagementBài viếtMã hóa liên lạc là mức tối thiểu, không phải toàn bộ hệ thống an ninhBài viếtĐiện thoại là một trong những mục tiêu giá trị nhấtChuyên mụcAn ninh số và sự kín đáoĐánh giá kín đáo cho tình huống cụ thể
Khi có nhu cầu có cơ sở để kiểm tra phòng họp, phòng suite khách sạn, nhà riêng, văn phòng hoặc phương tiện, phạm vi và thời điểm của cuộc kiểm tra TSCM có thể được trao đổi riêng với BODYGUARD GROUP® mà không cần tạo ra sự kịch tính không cần thiết.
Gửi yêu cầu kín đáo+420 776 610 111 · 24/7Tìm hiểu thêm về kiểm tra TSCM BODYGUARD GROUP® · Kín đáo. Chính xác. An tâm.