Co profesionální TSCM prohlídka skutečně hledá, proč nestačí levný „detektor štěnic“ a proč ani čistá místnost není bezpečná navždy.
Odposlech se často představuje jako jednoduchá rovnice: zařízení vysílá, detektor signál zachytí a problém je vyřešen. Moderní kancelář ale produkuje tolik legitimních signálů — a technická hrozba může mít tolik různých podob — že samotné pípnutí bez kontextu říká překvapivě málo.
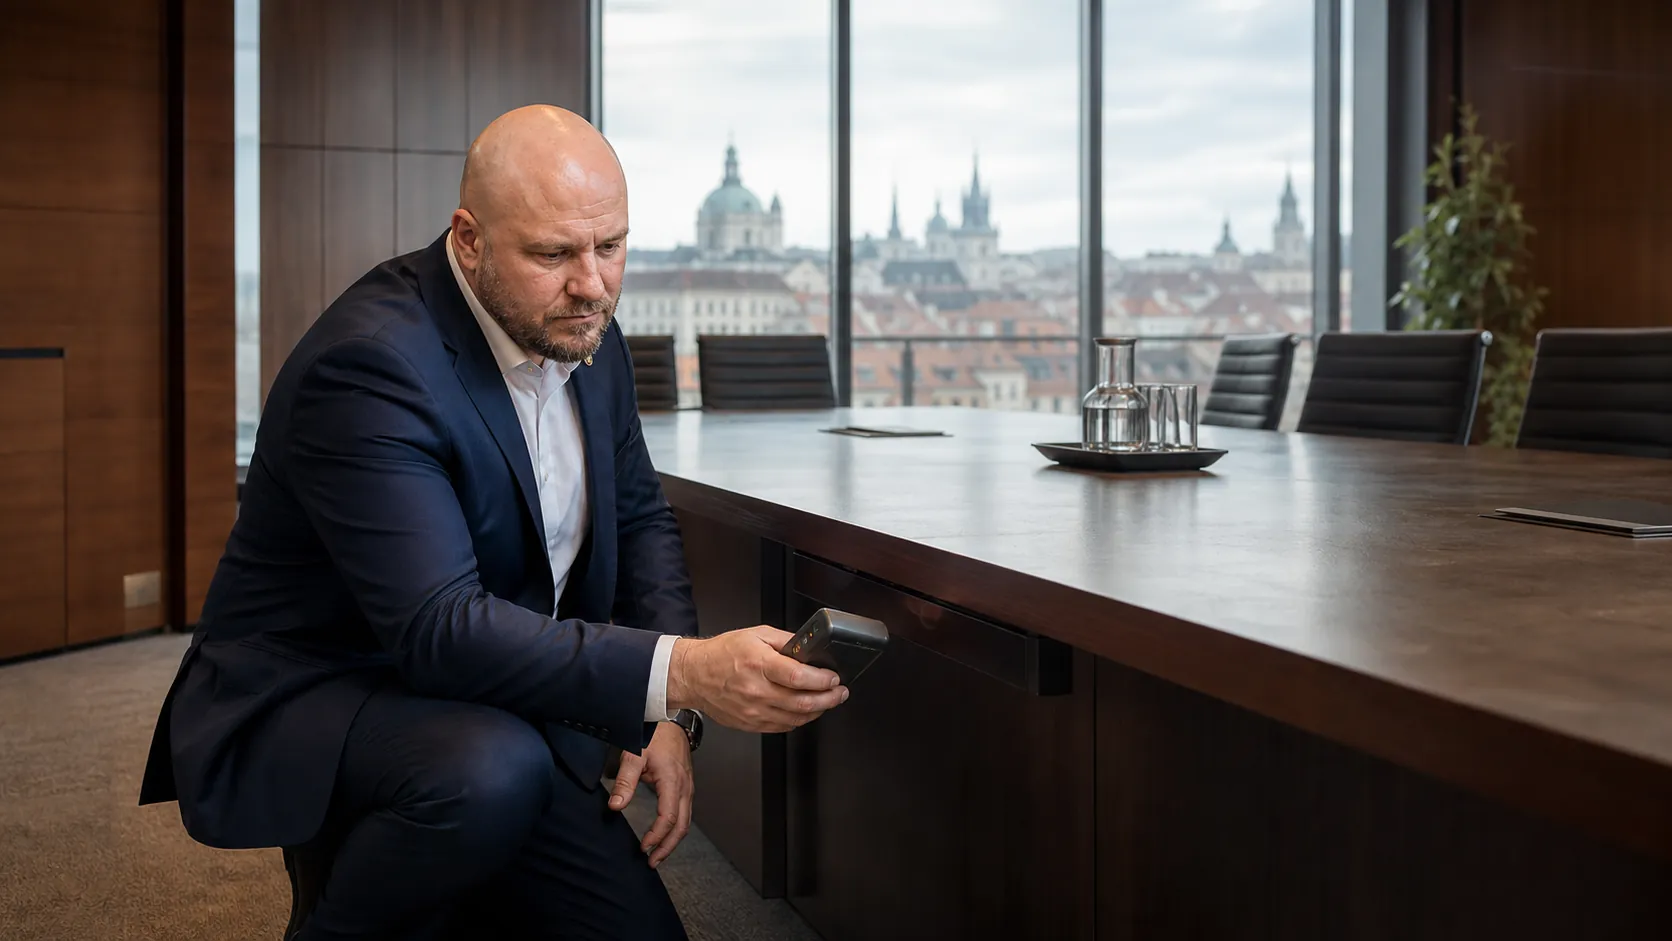
Modelová situaceV zasedací místnosti proběhne důvěrné obchodní jednání. O několik dní později vznikne důvodné podezření, že se ven dostaly informace, které znalo jen několik přítomných. Někdo koupí jednoduchý RF detektor, zapne jej u stolu a přístroj začne pípat.
Jenže kolem pracuje Wi‑Fi, Bluetooth, mobilní telefony, bezdrátové periferie, konferenční technika a senzory. Co přesně pípnutí dokazuje? Samo o sobě velmi málo.
A druhá otázka je ještě důležitější: když detektor nepípá vůbec, znamená to, že je místnost čistá? Také ne.
01TSCM není jeden přístroj
Zkratka TSCM znamená Technical Surveillance Countermeasures. NIST tento pojem vymezuje jako techniky určené k odhalování a potlačování technického sledování, které umožňuje neoprávněný přístup k informacím nebo jejich odnesení.[1] Pro klienta je ale užitečnější praktičtější vysvětlení: TSCM je řízené hledání neobvyklých technických a fyzických znaků v prostoru, kde může dojít k úniku citlivých informací.
Jeden přístroj může dodat jednu vrstvu pozorování. Profesionální závěr však vzniká až spojením více vrstev: co se v místnosti běžně nachází, kdo do ní měl přístup, co se změnilo, jak se chová technické prostředí a zda nalezený jev odpovídá legitimnímu provozu.
Proto prohlídka nezačíná zapnutím detektoru. Začíná otázkami: jaké informace se v prostoru projednávají, jaký je reálný protivník, jak dlouho je prostor pod kontrolou klienta, kdo jej servisuje a jaké systémy jsou jeho běžnou součástí. Bez toho se i kvalitní měření může proměnit v dlouhý seznam signálů bez významu.
02Ne všechno musí právě vysílat
Veřejná představa „štěnice“ je často omezena na mikrofon, který průběžně posílá zvuk někomu mimo místnost. To je pouze jedna možná kategorie. Technická hrozba může aktivně komunikovat, může ukládat data lokálně, může zaznamenávat obraz, sledovat polohu nebo využívat existující infrastrukturu. Rizikem může být také běžné zařízení, které bylo kompromitováno nebo nakonfigurováno jinak, než vlastník očekává.
Aktivně komunikující zařízeníPřenáší data nebo se spojuje s jiným systémem.Lokální záznamInformace ukládá a nemusí v okamžiku kontroly nic odesílat.Skrytá obrazová technikaZaměřuje se na obraz, dokumenty nebo pohyb v prostoru.Lokalizační zařízeníVztahuje se k pohybu osob, vozidel nebo předmětů.Napojení na infrastrukturuVyužívá kabeláž, napájení, síť nebo konferenční systémy.Kompromitovaná běžná technikaTelefon, počítač, chytrý prvek nebo periferie se stává cestou úniku.To je základní důvod, proč „ticho“ nelze zaměnit za bezpečí. Zařízení, které právě nekomunikuje, nemusí vytvořit nápadný rádiový projev. A zařízení připojené k legitimní infrastruktuře může na první pohled vypadat jako její běžná součást. Profesionální prohlídka proto nehledá jen vysílač; hledá nesoulad mezi očekávaným a skutečným stavem.
03Proč levný „bug detector“ nestačí
Jednoduchý RF detektor obvykle reaguje na přítomnost rádiové energie. V moderní kanceláři je jí mnoho zcela legitimně. Telefony, přístupové body, bezdrátové myši, sluchátka, chytré senzory a další připojené prvky vytvářejí prostředí, ve kterém samotná detekce energie neodpovídá na otázku, zda jde o hrozbu. NIST ostatně definuje zařízení internetu věcí právě kombinací senzoru či akčního prvku a síťového rozhraní, například přes Ethernet, Wi‑Fi nebo Bluetooth.[4]
Spotřebitelské zařízení proto může upozornit, že se v určitém místě něco děje. Nemá ale dostatek kontextu, aby samo spolehlivě určilo, co zachytilo, zda je to běžné, zda se signál vztahuje k prohlíženému prostoru a zda vůbec souvisí s podezřením klienta. Výsledkem bývají falešné poplachy, nebo naopak uklidnění založené pouze na tom, že přístroj nic výrazného nezaznamenal.
To neznamená, že levný detektor nemá žádnou hodnotu. Může sloužit jako orientační pomůcka nebo první podnět k odbornému prověření. Není však náhradou profesionálního TSCM a neměl by být používán jako certifikát bezpečnosti místnosti.
04Co profesionální TSCM prohlídka obecně kombinuje
Rozsah se volí podle rizika, prostoru a účelu kontroly. Britská UK NACE — národní autorita pro ochranu proti technickému odposlechu — popisuje TSCM jako kombinaci fyzického zabezpečení, lidských postupů, fyzického hledání, technického hledání anomálií a následného reportingu.[2] To dobře vystihuje podstatu: profesionální prohlídka není soutěž o nejdražší přístroj, ale metodická práce s více zdroji zjištění.
Na vysoké úrovni obvykle zahrnuje přípravu a posouzení rizik, fyzickou prohlídku prostředí, kontrolu technického kontextu, analýzu rádiového prostředí, optickou kontrolu tam, kde je relevantní, a prověření vybraných částí infrastruktury. Každý neobvyklý nález se dokumentuje a vyhodnocuje podle toho, kde byl zjištěn, jak zapadá do běžného provozu a zda pro něj existuje legitimní vysvětlení.
Právě fyzická část bývá veřejností podceňována. Změněný předmět, nečekané připojení, stopa po zásahu nebo nesoulad v inventáři může být stejně důležitý jako údaj na displeji. Technika ukazuje jev; prohlídka musí vysvětlit jeho význam.
05Falešný pocit jistoty je také riziko
Poctivá bezpečnostní služba nemá klientovi prodávat absolutní jistotu. TSCM prohlídka může systematicky zkontrolovat vymezený prostor v určitém čase a popsat zjištěný stav. Nemůže slíbit, že se prostředí už nikdy nezmění.
O hodinu později může přijít servis, úklid, catering nebo další návštěva. Přibude nový monitor, konferenční jednotka či nabíječka. Něco se přesune, vymění nebo vrátí z opravy. Proto má smysl plánovat nejen samotnou prohlídku, ale také režim po jejím dokončení: kdo smí do prostoru vstoupit, zda zůstane pod dohledem, jak se evidují změny a co se stane, když je nutný neplánovaný zásah.
UK NACE vedle jednorázových inspekcí samostatně popisuje také průběžné monitorování citlivých prostor.[3] V prostředí nejvyšší citlivosti pracuje se stejnou logikou také britské vládní doporučení: pro příslušné jednací prostory uvádí periodické TSCM prohlídky a podle potřeby kontrolu předmětů, které do prostoru nově vstupují.[10] Není to univerzální norma pro každou komerční kancelář, ale přesná ilustrace principu: bezpečnost je stav závislý na čase, přístupu a změnách prostředí.
„Čistá místnost“ není trvalá vlastnost prostoru. Je to výsledek kontroly, který platí pro přesně vymezený okamžik a podmínky.
06Hotelový pokoj není totéž co zasedací místnost
Každé prostředí má jinou historii přístupů, technickou infrastrukturu a rizikový profil. Hotelové apartmá střídá hosty, personál, servis a externí dodavatele. Klient nad ním obvykle nemá dlouhodobou kontrolu a často do něj vstupuje až krátce před citlivým pobytem.
Kancelář může mít lépe známý režim, zároveň však bývá technicky složitější: firemní síť, přístupový systém, videokonference, chytré řízení budovy a množství legitimních zařízení. Boardroom koncentruje rozhodnutí a informace v krátkých časových oknech, takže riziko nemusí být trvalé, ale může prudce vzrůst před konkrétním jednáním.
Soukromá rezidence je dlouhodobý ekosystém, do kterého vstupují členové domácnosti, personál i servisní firmy. Vozidlo se pravidelně pohybuje, parkuje mimo kontrolované prostory a prochází údržbou. Prostor před významnou akcí se zase mění každou hodinou s příjezdem produkce, techniky a dodavatelů. Stejný checklist proto nelze mechanicky přenášet z jednoho kontextu do druhého.
Kdy uvažovat o TSCM prohlídce
- Před významným obchodním jednáním, fúzí, akvizicí nebo poradou vedení.
- Při důvodném podezření, že unikly informace známé jen úzkému okruhu osob.
- Po změně kontroly nad citlivým prostorem, stěhování nebo významné rekonstrukci.
- Po servisním zásahu či instalaci nové techniky, pokud to odpovídá rizikovému profilu.
- Před příjezdem exponovaného klienta do hotelového apartmá, rezidence nebo kanceláře.
- U citlivých právních, politických nebo diplomatických jednání.
- Jako přiměřenou periodickou kontrolu u dlouhodobě vysoce exponovaných prostor.
07Co když se skutečně něco najde
Neobvyklý předmět nebo technický jev ještě automaticky není důkazem úmyslného odposlechu. Může jít o legitimní součást systému, zapomenuté zařízení, chybnou instalaci nebo skutečně nepovolený prvek. První profesionální reakce proto není senzace, ale kontrola kontextu.
Nález se dokumentuje, omezuje se zbytečná manipulace a stanoví se další postup podle situace. Pokud může mít věc důkazní význam, je důležité chránit její integritu a dohledatelnost toho, kdo s ní nakládal. NIST zdůrazňuje, že evidence management má bránit kompromitaci, kontaminaci či degradaci důkazu a sledovat řetězec jeho držení.[9]
Podle okolností se zapojuje vedení společnosti, právní zástupce, interní bezpečnost, IT specialista nebo orgány činné v trestním řízení. O tom, zda se předmět odpojí, ponechá na místě nebo odborně zajistí, nemá rozhodovat impulzivní reakce. Správný postup závisí na riziku, právním rámci a cíli dalšího šetření.
08TSCM není náhradou kybernetické bezpečnosti
Pokud informace unikají z kompromitovaného e‑mailu, telefonu, cloudového účtu, špatně nastavených oprávnění nebo prostřednictvím člověka s legitimním přístupem, dokonale prohlédnutá zasedací místnost problém nevyřeší. NCSC upozorňuje, že periferie a bezdrátová rozhraní mohou vytvářet další cestu k zařízení a datům;[5] CISA zase staví mitigaci insider threat na propojení fyzické bezpečnosti, personálního povědomí a ochrany informací.[7]
Ochrana důvěrného jednání proto potřebuje souběh čtyř disciplín:
CISA označuje integraci bezpečnostních disciplín za cestu k celistvější strategii a NIST Cybersecurity Framework pracuje s celým cyklem řízení rizika — od správy a identifikace přes ochranu a detekci až po reakci a obnovu.[6][8] TSCM je v tomto systému důležitá vrstva, nikoli celý systém.
09Kdy TSCM dává smysl
TSCM je přiměřené tam, kde je hodnota informace, profil osoby nebo konkrétní podezření dostatečně významné. Typicky jde o fúze a akvizice, citlivá právní jednání, porady managementu, pobyt veřejně známé osobnosti, ochranu rodiny s vysokými nároky na soukromí, významnou politickou či diplomatickou návštěvu nebo opodstatněné podezření na narušení soukromí.
Není to služba, kterou automaticky potřebuje každý člověk, každá kancelář nebo každá běžná porada. Bezpečnostní opatření mají odpovídat riziku. Přehnaná kontrola bez konkrétního účelu může být drahá, provozně zatěžující a paradoxně odvádět pozornost od pravděpodobnějších cest úniku.
Správná otázka proto nezní „může se něco stát?“, protože nulové riziko neexistuje. Zní: jak cenné jsou informace, kdo by o ně mohl mít zájem, jaké má možnosti a jaká úroveň kontroly je vzhledem k tomu rozumná?
10Největší chyba: považovat „nic jsme nenašli“ za věčný stav
Dobrý TSCM výstup nemá znít: „Tato místnost je navždy bezpečná.“ Taková věta je odborně neobhajitelná. Přesný výstup vymezuje prostor, čas, rozsah, zjištěné anomálie, použitý rámec kontroly a relevantní omezení.
Přesnější formulace zní:Ve vymezeném čase jsme systematicky zkontrolovali definovaný prostor, vyhodnotili dostupná technická a fyzická zjištění a popsali stav, který byl při této kontrole ověřitelný.
„Nic jsme nenašli“ tedy není prázdný výsledek. Může znamenat, že při daném rozsahu nebyl zjištěn prvek vyžadující další zásah. Zároveň ale není slibem do budoucna. Odpovědný závěr spojuje výsledek prohlídky s doporučením, jak prostor následně chránit, kdo do něj smí vstupovat a kdy má smysl kontrolu opakovat.
Právě tato střízlivost odlišuje profesionální bezpečnostní službu od prodeje pocitu. Cílem není klienta vyděsit ani mu nabídnout absolutní jistotu. Cílem je dát mu co nejpřesnější obraz situace a rozumně snížit riziko.
Časté otázky
Co znamená TSCM?
TSCM je zkratka pro Technical Surveillance Countermeasures. Jde o systematickou technickou a fyzickou kontrolu zaměřenou na zjištění anomálií a rizik, která mohou umožnit neoprávněný přístup k citlivým informacím.
Dokáže prohlídka najít každý odposlech?
Žádná poctivá služba nemůže slíbit absolutní detekci každého možného prostředku za všech okolností. Profesionální prohlídka výrazně zvyšuje pravděpodobnost odhalení relevantních anomálií tím, že kombinuje více metod a vyhodnocuje je v kontextu.
Jak dlouho TSCM prohlídka trvá?
Záleží na velikosti a členitosti prostoru, množství techniky, požadovaném rozsahu a riziku. Menší hotelové apartmá může vyžadovat jednotky hodin; rozsáhlejší kancelář, rezidence nebo soubor vozidel déle. Čas se stanovuje po úvodním posouzení.
Lze kontrolovat hotelový pokoj?
Ano. Hotelové pokoje a apartmá patří mezi běžné kontexty TSCM, zejména před příjezdem exponovaného klienta. Důležitý je časový plán a kontrola přístupu po dokončení prohlídky.
Kontrolují se také vozidla?
Ano, podle zadání lze prověřovat také vozidla. Jejich rizikový profil se liší od budov kvůli pohybu, parkování, servisu a střídání prostředí.
Jak často má smysl TSCM opakovat?
Neexistuje univerzální interval. Frekvence se odvíjí od hodnoty chráněných informací, změn v prostoru, historie přístupů, konkrétní hrozby a významných událostí. U běžného nízkého rizika nemusí být pravidelná kontrola potřebná.
Co se stane, když technik objeví něco podezřelého?
Nález se nejprve dokumentuje a ověřuje v kontextu. Další postup se volí tak, aby se nezvýšilo riziko a nebyla poškozena případná důkazní hodnota. Podle okolností se zapojí vedení, právník, IT specialista nebo policie.
Použité ověřené zdroje
- NIST CSRC — Technical Surveillance Countermeasures (TSCM), glossary.
- UK NACE / FCDO Services — Technical Surveillance Countermeasures.
- UK NACE / FCDO Services — Monitoring.
- NIST CSRC — IoT device, glossary.
- UK NCSC — Using peripherals securely.
- CISA / Interagency Security Committee — Best Practices for Achieving Integrated Security.
- CISA — Insider Threat Mitigation.
- NIST — Cybersecurity Framework 2.0.
- NIST — Evidence Management; doplňkově NIST CSRC — Chain of Custody.
- UK Government Security Group — Guidance 1.3: Working at TOP SECRET.
- UK NCSC — Reducing data exfiltration by malicious insiders.
Související služby a články
SlužbaTSCM Protective SweepSlužbaClose / Executive ProtectionSlužbaVIP Event SecuritySlužbaUHNW Family SecuritySlužbaTravel Security & Risk ManagementČlánekŠifrovaná komunikace je minimum, ne celý bezpečnostní systémČlánekTelefon je jeden z nejcennějších cílů útokuSérieDigitální bezpečí a diskrétnostDiskrétní posouzení konkrétní situace
Pokud existuje důvodná potřeba prověřit zasedací místnost, hotelové apartmá, rezidenci, kancelář nebo vozidlo, lze rozsah a načasování TSCM prohlídky s BODYGUARD GROUP® konzultovat neveřejně a bez zbytečné dramatizace.
Napsat diskrétní dotaz+420 776 610 111 · 24/7Více o TSCM prohlídkách BODYGUARD GROUP® · Diskrétnost. Preciznost. Klid.