באבטחת בית אני בוחן גם את הרשת. אני מפריד בין מכשירי עבודה וטלפונים לבין מכשירים חכמים, מצמצם גישה ושומר על תחזוקה. ההגדרה הראשונית היא רק ההתחלה; רשת מאובטחת דורשת תשומת לב גם בהמשך.
אני מתייחס לרשת הביתית כאל בית עם כניסה קדמית וכניסת שירות
כשאני מסתכל על רשת ביתית מאובטחת, אני תמיד מדמיין אותה כבית. מחשבים, טלפונים ומכשירי עבודה שייכים לאזור המגורים. מצלמות, פעמוני דלת, טלוויזיות, עוזרים ומכשירים חכמים אחרים דומים יותר לכניסת שירות שאמורה להוביל רק לאן שהם באמת צריכים להגיע. התמונה הפשוטה הזו עוזרת גם לאנשים שלא רוצים ללכת לאיבוד בפרטים טכניים.
כשכל המכשירים נמצאים באותה רשת ללא הפרדה, חולשה במצלמה או במכשיר חכם עלולה לאפשר גישה לכיוון מחשבי העבודה והטלפונים. המטרה היא הפרדה בפועל, מעבר לשינוי בשם ה-Wi-Fi.
כמו בבית, כניסת שירות אינה צריכה להוביל לכל חדר. ברשת חשוב לבדוק גם לאילו מערכות המכשיר רשאי לגשת ועם מי הוא יכול ליצור קשר.
מתחילים באבטחת הגדרות ברירת המחדל
ראשית אני מחליף סיסמאות ברירת מחדל ידועות או משותפות לניהול הנתב ול-Wi-Fi. יש לוודא שפרטי הגישה ייחודיים וחזקים, במקום להסתמך על הגדרות יצרן שעלולות להיות מוכרות לאחרים.
אני מפעיל WPA3 כשהנתב והמכשירים תומכים בו. אם נדרשת תאימות למכשירים ישנים, אפשר לבחון מצב מעבר WPA2/WPA3. המטרה היא להשתמש בהגנה המתאימה ביותר שהציוד תומך בה, תוך שמירה על תפעול תקין.
אני משבית WPS כשאין בו צורך ושומר על עדכוני הקושחה. כשהתמיכה בנתב מסתיימת והוא אינו מקבל תיקוני אבטחה, יש לבחון את החלפתו.
- החליפו את סיסמת הניהול של הנתב
- הגדירו ל-Wi-Fi סיסמה ארוכה וייחודית
- הפעילו WPA3 או מצב מעבר WPA2/WPA3 בהתאם לתמיכת הציוד
- השביתו WPS כשאין בו צורך
- הפעילו עדכוני קושחה אוטומטיים אם האפשרות זמינה
אני מפריד בין IoT בדיוק כמו אזורי שירות בבית
למכשירי IoT אני מקצה רשת נפרדת. אפשר להשתמש ברשת ראשית, ברשת אורחים וברשת למכשירים חכמים, או ב-VLAN אם הנתב תומך בכך. כשאין צורך בקשר ישיר בין המכשירים, אפשר להפעיל בידוד לקוחות. יש לבדוק כיצד ההפרדה משפיעה על השליטה המקומית ועל שימוש בענן היצרן, ולוודא שהיא אכן פועלת.
מצלמות, פעמוני דלת, טלוויזיות ועוזרים חכמים יכולים לפעול באזור רשת נפרד, עם גישה מוגבלת לרשת הראשית. כך חולשה במכשיר אחד אינה יוצרת בהכרח נתיב ישיר אל מחשב העבודה או אל הטלפונים.
כשהנתב מאפשר זאת, אני מגדיר חומת אש שמונעת מרשת ה-IoT ליזום חיבורים לרשת הראשית, אך מאפשרת שליטה נחוצה בכיוון ההפוך. כך אפשר לשלב הפרדה עם נוחות שימוש.
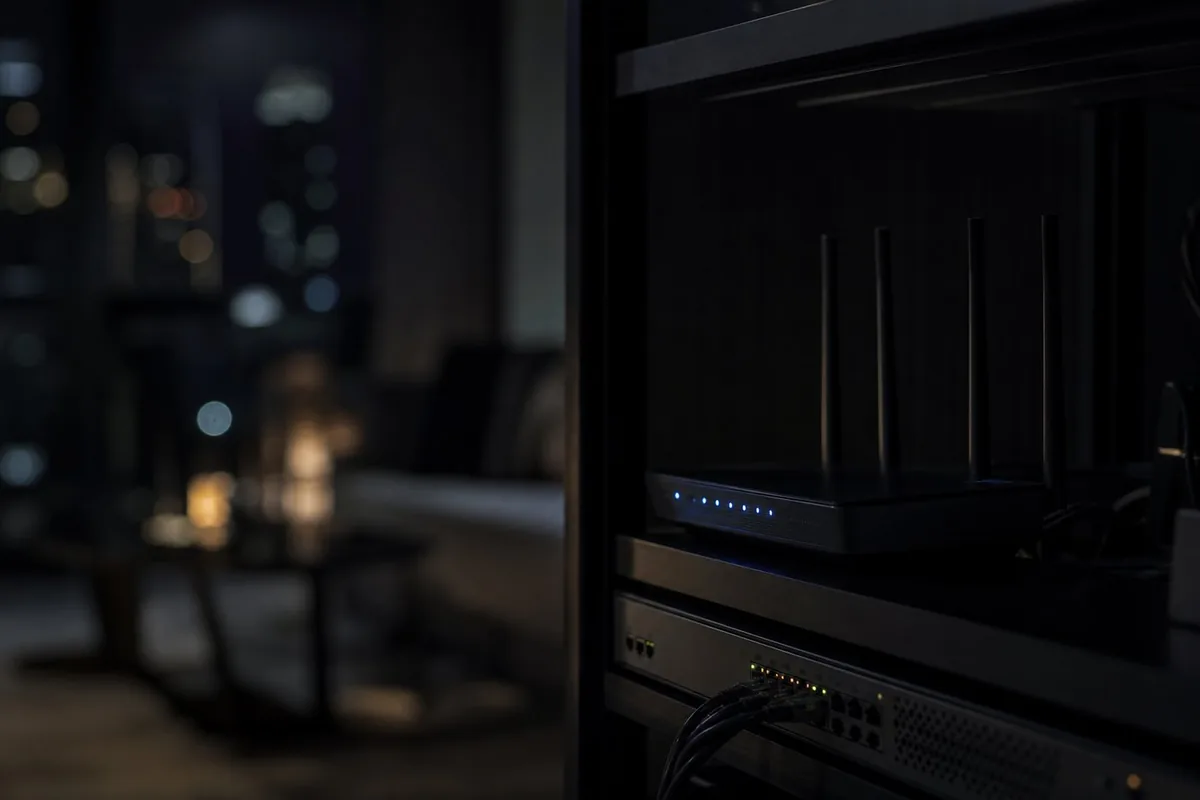
UPnP, ניהול מרחוק ומצלמות: הגדרות שחשוב לבדוק
CISA ממליצה להשבית את UPnP, ואני מסכים לחלוטין. UPnP הוא נוח, אבל תוכנות זדוניות בתוך הרשת יכולות להשתמש בו לרעה כדי לפתוח יציאות לאינטרנט ולעקוף את ההגנה של הנתב. זה הגיוני רק היכן שאפליקציה ספציפית דורשת פתיחת פורט אוטומטית, וגם אז אני מאפשר אותה רק באופן זמני, מוודא בדיוק מה היא פתחה, ומכבה אותה שוב לאחר מכן.
אני משבית ניהול של הנתב מהאינטרנט כשאינו נחוץ. במצלמות ובמכשירי הקלטה אני בודק במיוחד סיסמאות והגדרות גישה, משום שפרטי ברירת מחדל וסיסמאות חלשות הם יעד מוכר לתקיפה.
רשת הבוטים Mirai ניצלה בין היתר פרטי כניסה כאלה. לכן אני מחליף סיסמאות ברירת מחדל, מקפיד על עדכונים ונמנע מחשיפה ישירה של מצלמות לאינטרנט בהפניית פורטים. לגישה מרחוק אני מעדיף VPN; אם משתמשים בענן היצרן, אני בודק את אבטחת השירות, התמיכה והחשבון.
DNS מוצפן, באמצעות DoH או DoT, מצמצם את חשיפת שאילתות שמות המתחם לצופים בדרך. הוא אינו מסתיר את כל התעבורה: כתובות ה-IP של היעדים, ולעיתים שמות שרתים דרך TLS SNI, עשויים להישאר גלויים.
- השביתו UPnP כשאין יישום שמחייב אותו
- השביתו ניהול של הנתב מהאינטרנט כשאינו נחוץ
- החליפו סיסמאות ברירת מחדל במצלמות ובמכשירי IoT
- הימנעו מחשיפה ישירה של מצלמות לאינטרנט באמצעות הפניית פורטים
- בדקו עדכונים גם במכשירי הקצה
כשמגיע טכנאי, אני שומר על שליטה בחשבונות ובגישה
סיכון גדול לא חייב להגיע רק מהאינטרנט. אני זוכר את המקרה של טכנאי חברת אבטחה ADT שהוסיף את עצמו כמשתמש בחשבונות לקוחות במהלך התקנות. על פי הודאתו באשמה, לאחר מכן הוא נכנס שוב ושוב למצלמות בכמאתיים משקי בית במשך כמה שנים. זה מראה שהאיום לא חייב להיות רק תוקף אנונימי מבחוץ, אלא גם ספק בעל גישה לגיטימית.
לאחר התקנת מצלמות, אזעקה או מערכת אחרת אני בודק משתמשים והרשאות. גישה שניתנה לטכנאי לצורך העבודה צריכה להסתיים כשאין בה עוד צורך. יש להסדיר במפורש כל גישה מתמשכת לצורכי תמיכה.
אני שומר על אותה משמעת בתוך המשפחה. אם מישהו מגדיר את הרשת, מצלמה או אזעקה, חייב להיות ברור למי יש סמכות מנהלית, למי יש גישה רגילה ומה באמת הכרחי לתפעול. זה לא חוסר אמון. זוהי משמעת סטנדרטית שהייתי מיישם גם על מפתחות פיזיים.
- הסירו חשבונות מיותרים לאחר ההתקנה
- בדקו משתמשים והרשאות
- השאירו רק גישה הנחוצה להפעלה ולתמיכה
מסקנה: רשת ביתית מאובטחת היא שגרה, לא התערבות חד פעמית
אני מאבטח רשת ביתית באמצעות הגנת נקודות הכניסה, הפרדת מכשירים, השבתת אפשרויות מיותרות ועדכונים שוטפים. כך אפשר לצמצם את הסיכוי שחולשה אחת תשפיע על הבית כולו.
אם אתם רוצים לבדוק את הנתב, המכשירים החכמים והרשאות הגישה בבית, נוכל לעבור עליהם בייעוץ ענייני וללא התחייבות. המטרה היא רשת מעשית, ברורה ומאובטחת יותר.
"רשת ביתית היא גבול שמעבר לו אני מאפשר רק את מה שאני סומך עליו, ואפילו בתוכה אני שומר כל מכשיר בנתיב שלו". - רוברט ואצלוויק